Ressources · 58
RAG : vérifier les droits d’accès et l’isolation des documents
Tester recherche, citations, caches et révocation pour qu’un assistant documentaire respecte les permissions de chaque utilisateur.
· 3 min
Ce que ce guide permet
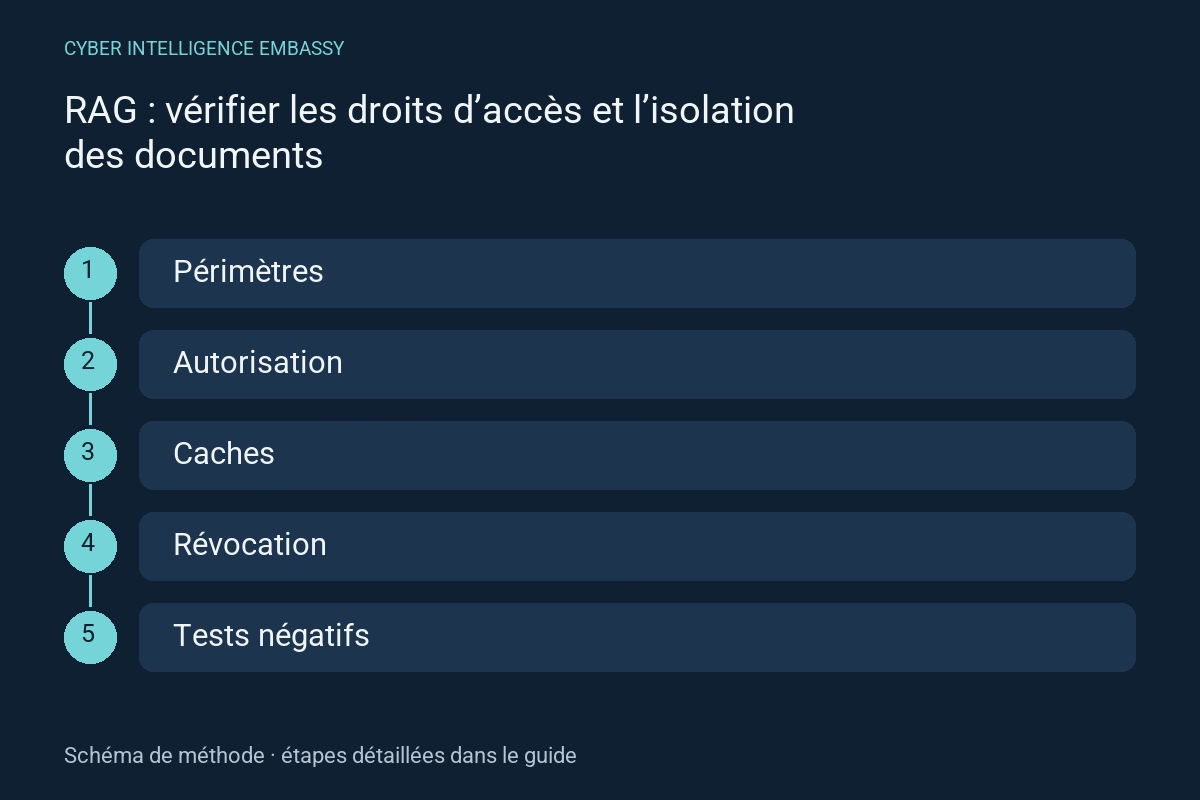
- Définir les frontières
- Filtrer avant exposition
- Séparer les caches
- Exercer la révocation
Contrôle express
- Un espace vectoriel séparé suffit-il ?
- Faut-il mettre les permissions dans le prompt ?
- Comment tester sans documents confidentiels ?
Méthode pas à pas
- 01
Définir les frontières
Associez chaque document à un propriétaire, un périmètre et une règle d’accès. OWASP décrit les fuites entre contextes lorsque les permissions d’une base vectorielle sont mal alignées. Notre méthode consiste à traiter aussi les fragments et métadonnées comme des objets à protéger.
Livrable : inventaire document, groupe et périmètre.
- 02
Filtrer avant exposition
Appliquez la décision d’autorisation côté service de recherche avant de fournir un fragment au modèle. Couvrez recherche vectorielle, lexicale, graphe et téléchargement direct. Une instruction dans le prompt ne remplace pas une autorisation serveur.
Livrable : points de décision et comportement en cas d’identité absente.
- 03
Séparer les caches
Inventoriez résultats de recherche, conversations, citations et réponses conservées. Vérifiez que leur réutilisation dépend du contexte d’accès effectivement nécessaire. Ne concluez pas à une isolation parce que l’index utilise un champ client.
Livrable : clés de cache et scénarios de séparation.
- 04
Exercer la révocation
Avec des documents de test sans données sensibles, retirez un droit, supprimez un document et changez de groupe. Rejouez une conversation ouverte avant le changement. Mesurez quand fragments, liens et réponses enregistrées deviennent inaccessibles.
Livrable : traces datées de révocation et écarts.
- 05
Conserver des tests négatifs
Essayez un utilisateur autorisé, un autre groupe et une identité inconnue sur la même question. Examinez noms de fichiers, extraits, citations et journaux. Rejouez après modification de l’index ou du connecteur ; un succès sur quelques cas reste une couverture limitée.
Livrable : matrice de tests et propriétaire des corrections.
Fiche de travail à réutiliser
À compléter avec vos observations autorisées. Ces champs constituent une trame de travail, pas des résultats observés.
| Champ | Information à consigner |
|---|---|
| Document / fragment | Propriétaire et périmètre |
| Identité testée | Groupe autorisé, autre groupe, identité absente |
| Voie d’accès | Recherche, citation, fichier ou cache |
| Résultat | Attendu, observé, date et correctif |
Exemple d’application
Situation illustrative
Exemple fictif : un collaborateur change d’équipe mais une conversation antérieure cite encore un document retiré.
Décision et preuve attendue
Le test suit recherche et cache de conversation, puis confirme le refus et l’absence de citation après correction.
Distinguer les mécanismes
| Mécanisme | Utilité | Point de vigilance |
|---|---|---|
| Filtre de recherche | Limiter les fragments récupérés | Couvrir aussi les voies lexicales et les liens directs |
| Prompt de refus | Orienter le comportement de réponse | Ne pas lui confier l’autorisation |
| Cache de réponse | Réutiliser un résultat | Vérifier le contexte de permissions avant réemploi |
Indicateurs de pilotage
| Indicateur | Ce qu’il mesure | Première action |
|---|---|---|
| Fuites observées | Données de test visibles hors périmètre | Bloquer l’usage concerné et examiner la cause |
| Délai de révocation | Temps jusqu’au refus sur toutes les voies testées | Nommer les caches restant accessibles |
| Couverture des voies | Connecteurs et modes de recherche exercés | Signaler ce qui n’a pas été testé |
Erreurs fréquentes
- Couvrir aussi les voies lexicales et les liens directs
- Ne pas lui confier l’autorisation
- Vérifier le contexte de permissions avant réemploi
Questions fréquentes
Un espace vectoriel séparé suffit-il ?
Il aide à cloisonner, mais les caches, liens de fichiers et outils doivent respecter la même frontière.
Faut-il mettre les permissions dans le prompt ?
Le modèle peut recevoir le contexte utile ; la décision d’accès doit être appliquée par le service qui expose les données.
Comment tester sans documents confidentiels ?
Créez des documents sentinelles fictifs par groupe, avec des marqueurs distincts, puis contrôlez les réponses et citations.
Références officielles
Références consultées le 2 octobre 2026. La méthode et la fiche de travail proposent des contrôles à adapter à votre contexte ; elles ne constituent pas une certification.
Pour aller plus loin
Analyses associées