Guides · Méthodes · Données ouvertes
Centre de ressources en intelligence numérique
Des ressources conçues pour passer d’un sujet complexe à une décision documentée : étapes concrètes, preuves attendues, indicateurs utiles et points de contrôle réutilisables.
- 118
- guides approfondis
- 315
- contrôles vérifiables
- 4
- niveaux de maturité
Référence rapide
Les notions clés, expliquées simplement
Sécurité, IA, mesure, indexation, formulaires, API, email et modération : des notions reliées aux méthodes du centre de ressources.
Parcours de lecture
Choisir un point de départ selon votre décision
Ces parcours relient les guides qui se complètent. Vous pouvez aussi parcourir directement la bibliothèque complète.
Établir les faits
Partir de sources traçables, vérifier une information et qualifier les dépendances avant une décision.
Préparer la réponse et la reprise
Identifier les actifs exposés, qualifier un signal d’incident et vérifier que le service peut réellement revenir.
Construire un service utilisable
Relier vitesse, sécurité, accessibilité et continuité des intégrations à des parcours concrets.
Déployer l’IA avec preuves
Choisir un usage, évaluer les réponses et garder la maîtrise des données, des actions et des fournisseurs.
Réduire les voies d’entrée
Traiter les vulnérabilités présentes sur les actifs réels et renforcer les connexions sans laisser une récupération fragile.
Mesurer et décider
Définir les événements, respecter les choix de vie privée et conduire une expérience interprétable.
Fiabiliser les parcours commerciaux
Contrôler les offres publiées et vérifier qu’une tâche reste complète dans chaque langue.
Détecter avec des preuves
Relier les traces techniques aux événements utiles et à une réponse exercée.
Rendre les pages trouvables et utiles
Diagnostiquer exploration et indexation, puis maintenir des contenus exacts qui répondent à un besoin.
Fiabiliser chaque interaction
Permettre la correction d’un formulaire, faire évoluer un contrat API et vérifier l’envoi des emails.
Prendre soin des communautés
Faire vivre des règles claires et une escalade proportionnée pour les situations sensibles.
Sécuriser les graphes de données
Tester droits, coût des requêtes et exposition de chaque champ avant d’ouvrir une API GraphQL.
Aligner les variantes vendues
Relier catalogue, URL, offre publiée et panier pour chaque option réellement disponible.
Diagnostiquer l’expérience réelle
Partir des visites observées puis reproduire les interactions et éléments responsables.
Trier les signaux publics
Conserver la provenance, vérifier les faits et diriger les cas sensibles.
Mis à jour le 12 octobre 2026
118 guides pour cadrer, vérifier et agir
Chaque guide peut être lu seul ou utilisé avec la matrice commune pour préparer un audit, un atelier ou une feuille de route.
118 / 118 guides affichés. La recherche porte aussi sur les questions, méthodes et comparatifs.

Guide OSINT : produire une analyse fiable pour décider
Une méthode en six étapes pour passer de sources ouvertes dispersées à une note traçable, nuancée et directement exploitable.
Lire le guide
Audit d’exposition cyber : checklist priorisée
Inventorier ce qui est visible, relier chaque exposition à un actif métier et transformer les constats en plan de réduction du risque.
Lire le guide
Gouvernance des agents IA : guide de mise en production
Cadrer les permissions, les données, les tests, la supervision et l’arrêt d’un agent avant de lui confier un processus métier.
Lire le guide
SEO, AEO et GEO : feuille de route orientée SXO
Relier indexation, réponse directe, citabilité et conversion dans une seule architecture éditoriale mesurable.
Lire le guide
Due diligence numérique : checklist de confiance avant décision
Vérifier une organisation, ses dirigeants, ses dépendances et ses signaux de risque sans transformer l’enquête en accumulation de données.
Lire le guide
Web sécurisé et performant : guide d’audit orienté parcours
Auditer vitesse, accessibilité, sécurité et conversion autour des actions que les utilisateurs doivent réellement accomplir.
Lire le guide
Risque tiers numérique : évaluer un fournisseur critique
Relier preuves, dépendances, sous-traitants, continuité et réversibilité avant de confier un service ou des données sensibles.
Lire le guide
Exercice de crise cyber : tester les décisions avant l’incident
Construire un scénario réaliste qui éprouve coordination, continuité, preuves, communication et retour au service sans interrompre la production.
Lire le guide
Qualité RAG : évaluer un assistant documentaire sur preuves
Mesurer corpus, récupération, citations, réponse, abstention et dérive séparément pour savoir réellement ce qui doit être corrigé.
Lire le guide
Intégrité informationnelle : vérifier provenance, contexte et transformations
Une procédure pour qualifier un document, une image ou une vidéo avant de la citer, la partager ou l’utiliser dans une décision.
Lire le guide
Identités et récupération de compte : gouverner le cycle complet
Une méthode pour relier création, évolution, privilèges, récupération et fermeture des comptes à des preuves vérifiables.
Lire le guide
SEO multilingue : architecture, hreflang et qualité éditoriale
Structurer des éditions linguistiques trouvables, cohérentes et réellement utiles sans multiplier les doublons ni les signaux contradictoires.
Lire le guide
Cycle de vie des données : conserver, archiver et supprimer avec preuve
Une méthode pour relier chaque catégorie de données à une finalité, un propriétaire, une durée et une suppression réellement vérifiable.
Lire le guide
Fournisseur d’IA : évaluer les preuves, dépendances et conditions de sortie
Un cadre de sélection pour tester la qualité réelle, qualifier les flux de données et préserver une option de sortie exploitable.
Lire le guide
Mesurer la visibilité dans la recherche assistée par IA
Construire un suivi fiable des apparitions, citations, visites et résultats sans confondre visibilité observée et causalité.
Lire le guide
Sécuriser la chaîne d’approvisionnement logicielle
Relier composants, provenance, construction, vulnérabilités et mises à jour à chaque version réellement déployée.
Lire le guide
Gouverner les noms de domaine et préparer la reprise DNS
Inventorier les domaines, protéger les comptes registrar et tester la restauration des services de nommage.
Lire le guide
Rendre les intégrations API résilientes aux pannes
Cartographier les dépendances, borner les reprises et maintenir les parcours essentiels lors d’une panne externe.
Lire le guide
Évaluer les extensions de navigateur avant leur déploiement
Examiner les permissions, les accès aux sites, les mises à jour et la capacité de retrait.
Lire le guide
Tester une restauration de sauvegarde de bout en bout
Passer de copies supposées disponibles à une reprise réellement exercée et documentée.
Lire le guide
Qualifier un incident cyber et préserver les premières preuves
Transformer un signal confus en chronologie, hypothèses, décisions et escalade proportionnée.
Lire le guide
Évaluer l’accessibilité d’un site par parcours et par preuves
Définir un périmètre, tester les tâches essentielles et documenter des corrections vérifiables.
Lire le guide
Prioriser les vulnérabilités et vérifier les correctifs
Relier exploitation connue, actifs exposés, effet métier et preuve de remédiation.
Lire le guide
Déployer une authentification résistante au phishing
Choisir des facteurs liés au service légitime et protéger leur enrôlement, perte et révocation.
Lire le guide
Construire un plan de mesure des événements et vérifier sa collecte
Du besoin de décision au dictionnaire d’événements, puis aux tests et au suivi des écarts.
Lire le guide
Mener une expérimentation A/B dont la décision tient
Définir hypothèse, allocation, métrique et garde-fous avant de comparer les variantes.
Lire le guide
Mesurer l’audience en respectant les choix de vie privée
Auditer traceurs, finalités, configuration et parcours de refus avant de publier des chiffres.
Lire le guide
Améliorer la qualité d’un catalogue produit multicanal
Rapprocher offres, variantes, images, prix et stocks entre page, flux et données structurées.
Lire le guide
Préparer les journaux de sécurité pour une détection utile
Choisir les événements, protéger les traces, corréler les systèmes et tester la réponse.
Lire le guide
Vérifier les contenus et parcours d’un site multilingue
Contrôler langues, versions, formulaires, formats et écrans RTL au-delà de la traduction du texte.
Lire le guide
Diagnostiquer exploration et indexation des pages utiles
Relier liens, réponses HTTP, directives, canonique et observations Search Console avant de corriger.
Lire le guide
Concevoir des formulaires accessibles et des erreurs réparables
Guider la saisie, montrer la cause d’un échec et préserver la progression de la personne.
Lire le guide
Faire évoluer les contrats API sans perdre les clients
Décrire requêtes, réponses et erreurs, tester les versions et rendre les webhooks rejouables.
Lire le guide
Fiabiliser l’envoi et la délivrabilité des emails
Vérifier identité de l’expéditeur, types de messages, désabonnement et causes de rejet.
Lire le guide
Gouverner et maintenir un catalogue de contenus utile
Associer chaque page à un besoin, une source, un responsable et une décision de révision.
Lire le guide
Modérer une communauté et escalader les situations sensibles
Publier des règles, trier les messages, répondre avec cohérence et exercer les cas urgents.
Lire le guide
Sécuriser une API GraphQL : droits, coût des requêtes et preuves
Contrôler chaque objet et champ, borner le travail demandé au serveur et tester les refus.
Lire le guide
Fiabiliser les variantes produit, de l’URL au panier
Faire concorder option choisie, identité, image, prix, stock, balisage et achat.
Lire le guide
Diagnostiquer les Core Web Vitals observés sur le terrain
Relier LCP, INP et CLS à des éléments et interactions réels avant de corriger.
Lire le guide
Qualifier les signaux d’écoute sociale avant de décider
Distinguer volume, origine, reprises et faits vérifiés pour orienter les cas utiles.
Lire le guide
Divulgation coordonnée des vulnérabilités : recevoir, corriger et informer
Organiser la réception d’un signalement externe, vérifier son impact, coordonner les parties prenantes et publier une information utile.
Lire le guide
Assistant conversationnel accessible : multimodalité, erreurs et relais humain
Concevoir un assistant de service que chacun peut utiliser, comprendre et quitter pour obtenir une aide humaine sans recommencer sa demande.
Lire le guide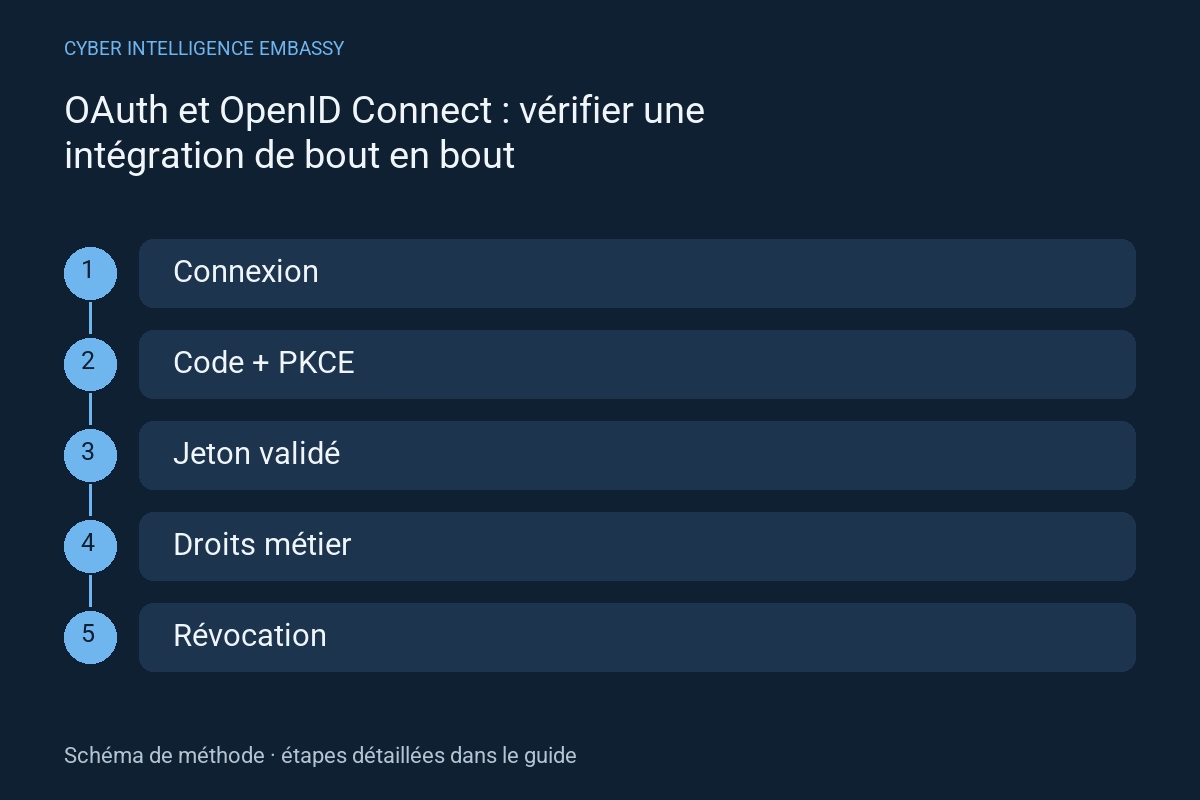
OAuth et OpenID Connect : vérifier une intégration de bout en bout
Distinguer connexion, délégation et droits sur les données, puis tester redirections, jetons, sessions et révocation.
Lire le guide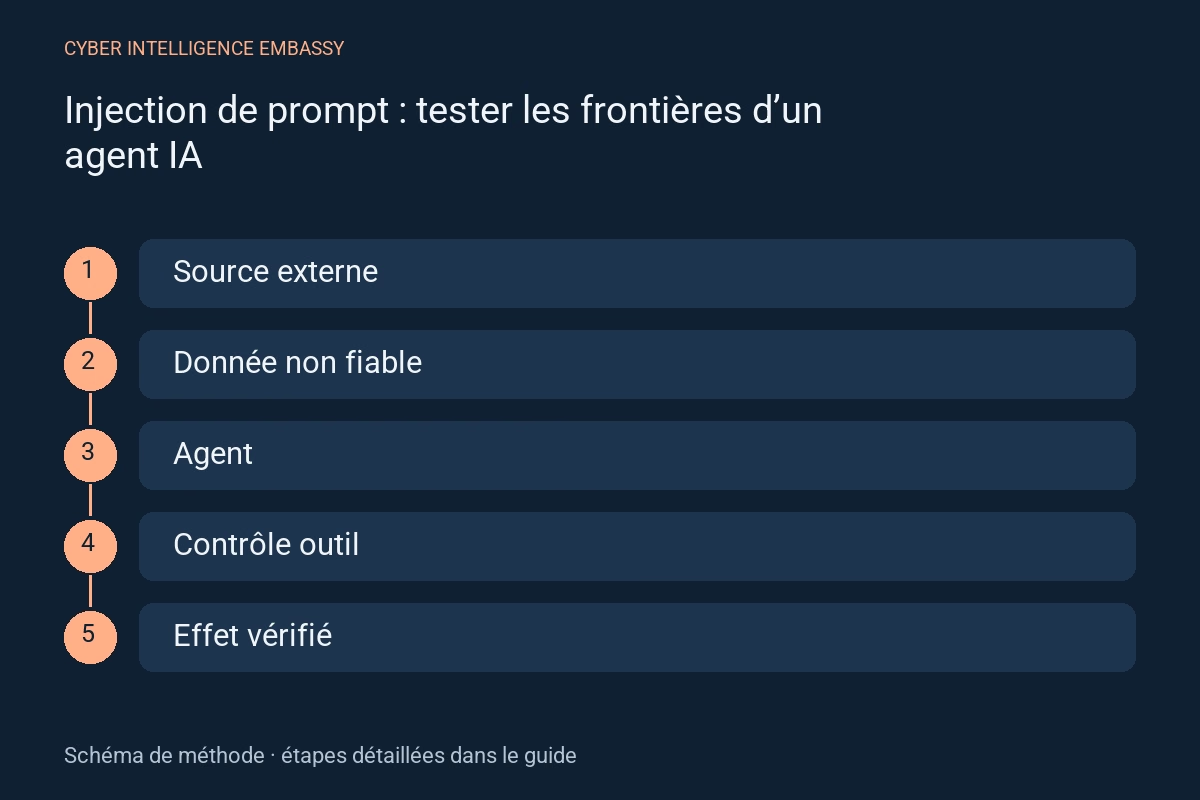
Injection de prompt : tester les frontières d’un agent IA
Vérifier qu’un document, un résultat de recherche ou un message ne peut pas autoriser une action à la place de l’utilisateur.
Lire le guide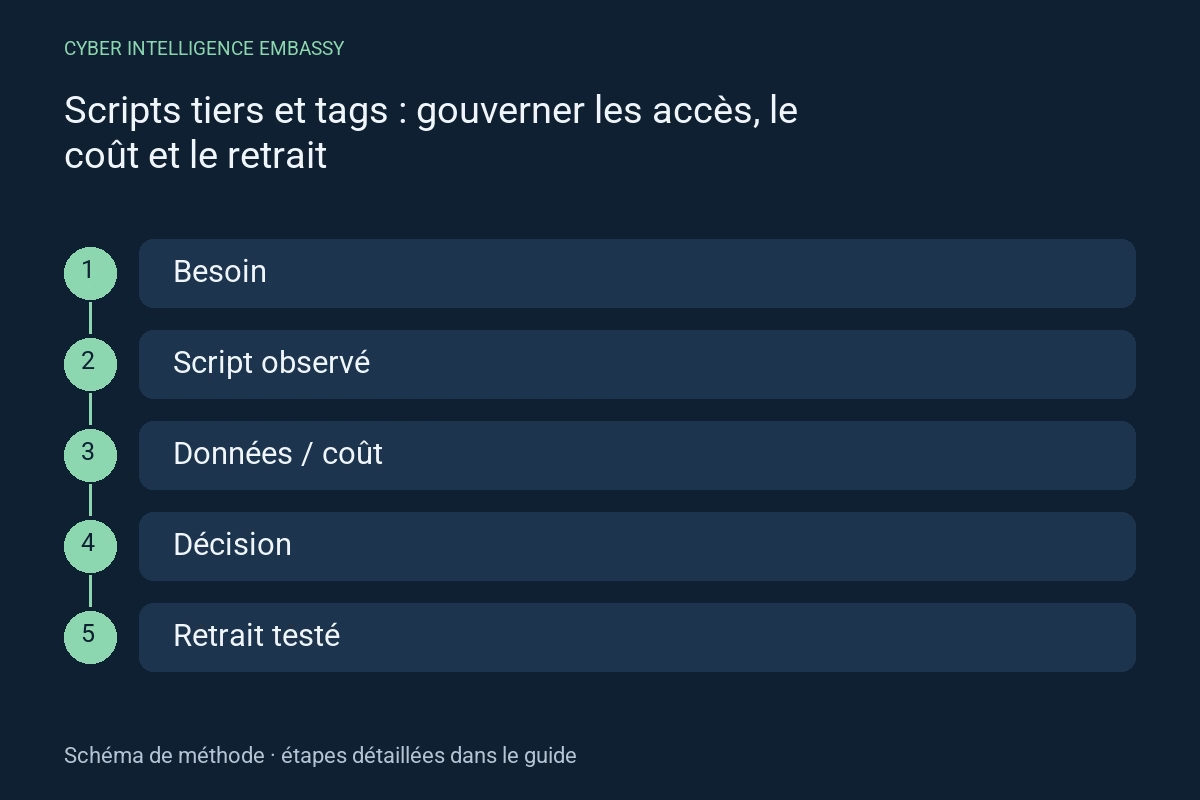
Scripts tiers et tags : gouverner les accès, le coût et le retrait
Relier chaque script à une utilité, un propriétaire, aux données visibles et à un moyen de désactivation éprouvé.
Lire le guide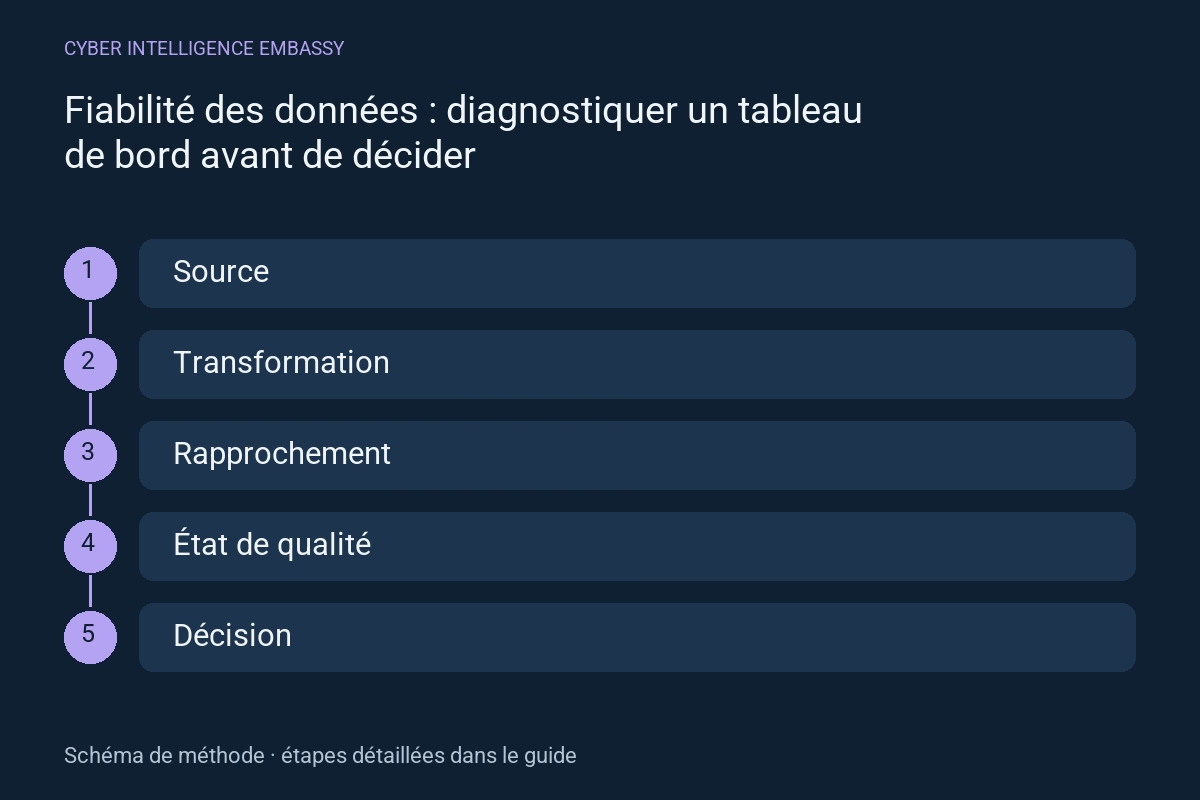
Fiabilité des données : diagnostiquer un tableau de bord avant de décider
Distinguer baisse réelle, données tardives, rupture de collecte et changement de définition.
Lire le guide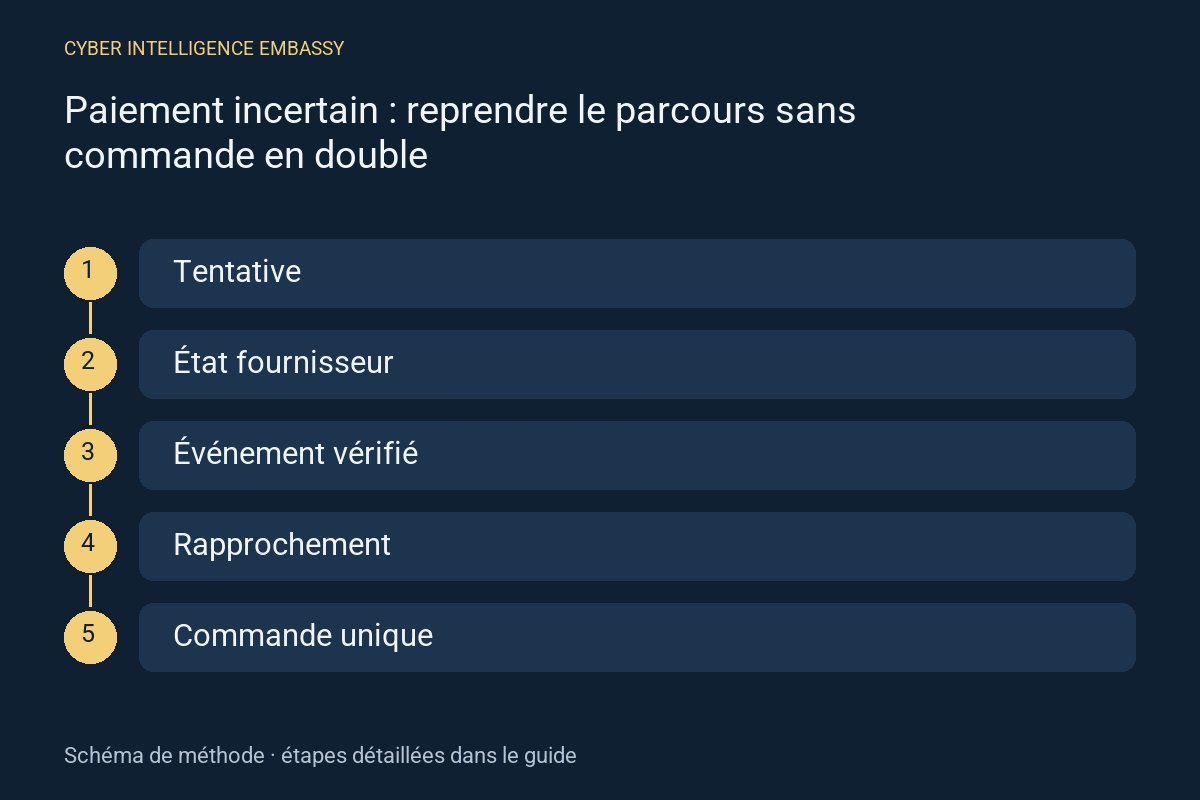
Paiement incertain : reprendre le parcours sans commande en double
Traiter délai réseau, retour navigateur, notifications et état métier comme des signaux à rapprocher.
Lire le guide
Médias éditoriaux : provenance, alternatives et intégration utile
Choisir entre photo, illustration et schéma, rendre leur statut clair et transmettre l’information au-delà des pixels.
Lire le guide
Évaluer une régression IA avant de changer de version
Comparer deux versions sur les mêmes tâches, repérer les pertes locales et décider avec des preuves plutôt qu’une moyenne.
Lire le guide
Petits échantillons : communiquer l’incertitude d’une mesure
Rendre visibles effectifs, période et limites avant d’interpréter un taux ou de recommander une action.
Lire le guide
Liens de campagne et UTM : garder une mesure cohérente
Relier un lien publié à une campagne connue, vérifier ses redirections et interpréter les visites sans inventer une attribution complète.
Lire le guide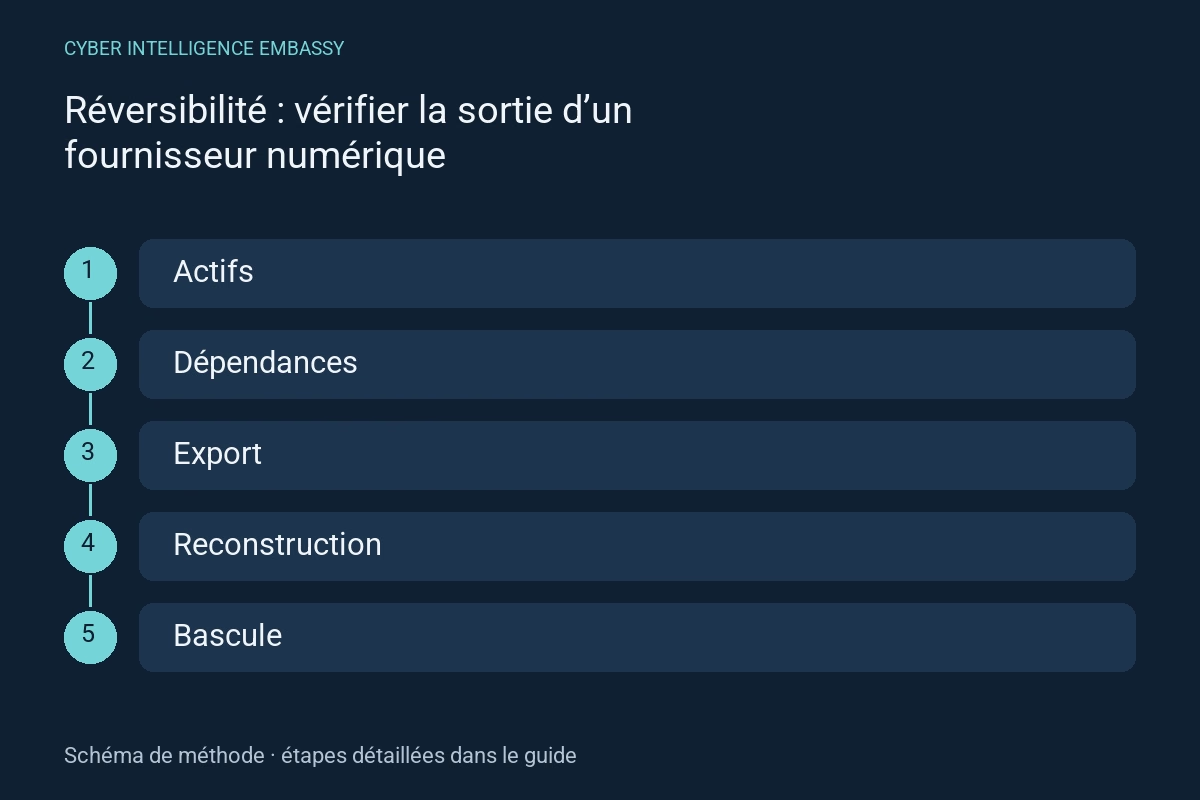
Réversibilité : vérifier la sortie d’un fournisseur numérique
Tester export, reconstruction et continuité avant que le contrat ou la dépendance technique rende la sortie impraticable.
Lire le guide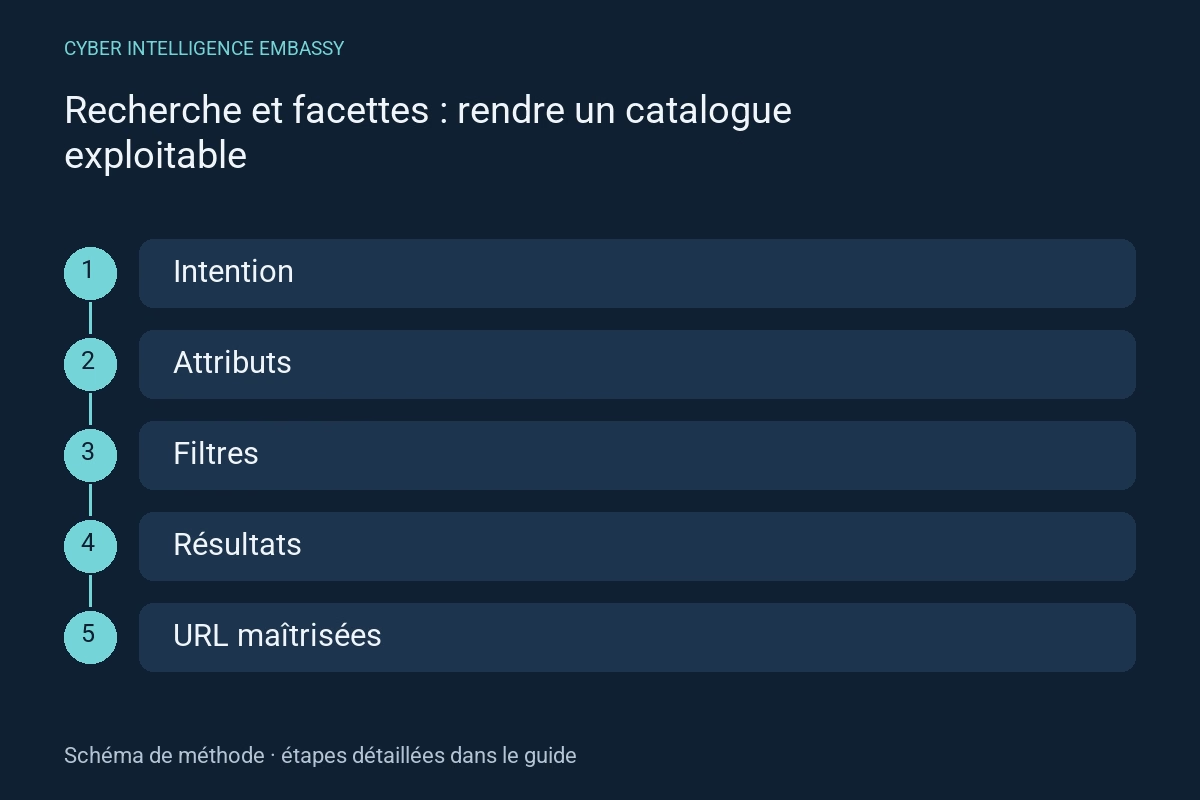
Recherche et facettes : rendre un catalogue exploitable
Relier vocabulaire client, attributs fiables et états de filtre à des résultats compréhensibles et à des URL maîtrisées.
Lire le guide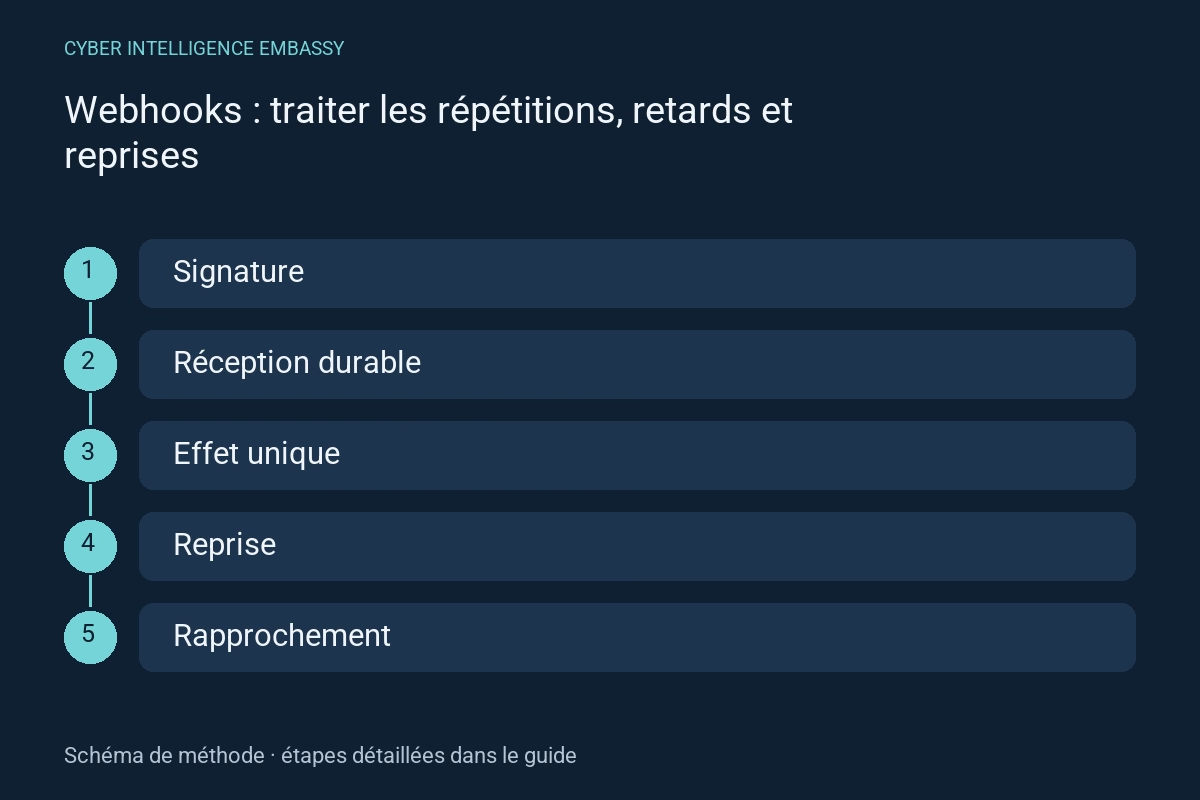
Webhooks : traiter les répétitions, retards et reprises
Passer d’une notification reçue à un effet métier unique, traçable et récupérable après une panne.
Lire le guide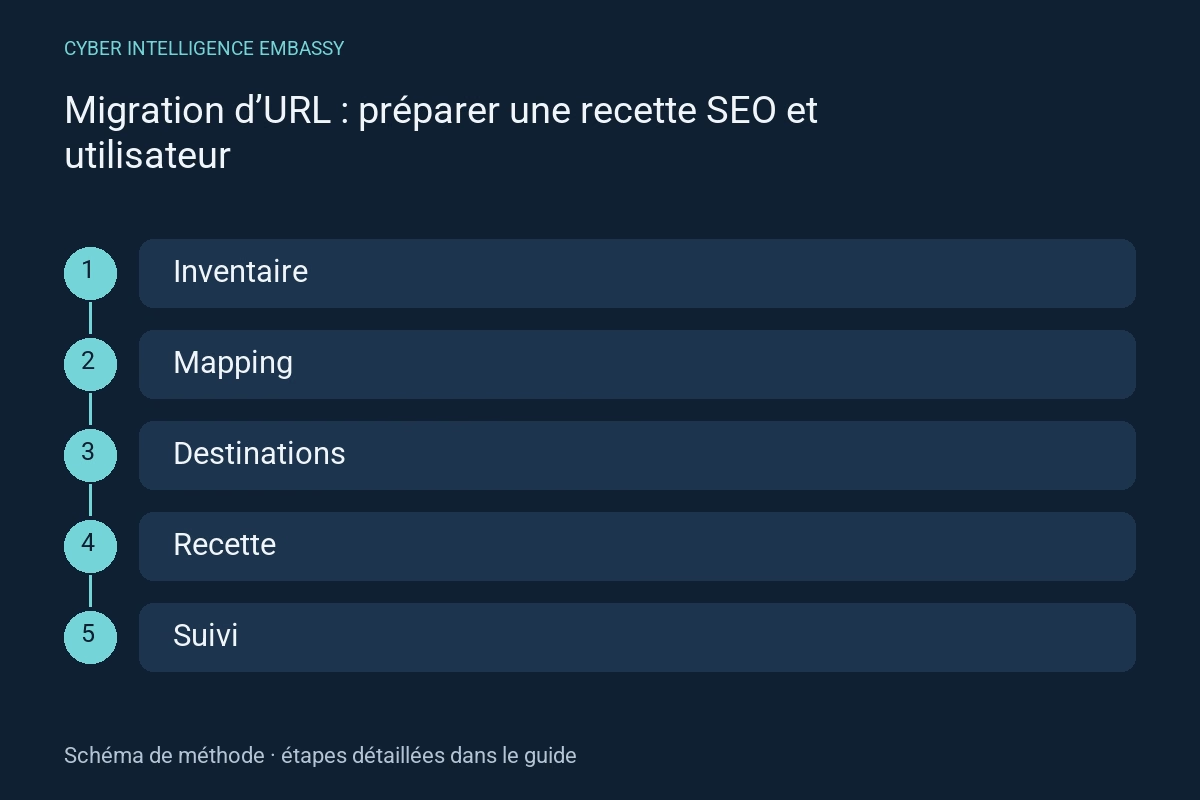
Migration d’URL : préparer une recette SEO et utilisateur
Relier chaque ancienne adresse à une décision pertinente et vérifier destination, signaux et parcours avant la bascule.
Lire le guide
Comptes sociaux : préparer usurpation, perte d’accès et reprise
Relier chaque compte à ses propriétaires, ses accès et une réponse vérifiée qui reste possible quand le canal principal est compromis.
Lire le guide
Dialogues et clavier : tester le parcours du focus
Vérifier ouverture, déplacement, fermeture et retour au contexte dans les interfaces qui interrompent une tâche.
Lire le guide
RAG : vérifier les droits d’accès et l’isolation des documents
Tester recherche, citations, caches et révocation pour qu’un assistant documentaire respecte les permissions de chaque utilisateur.
Lire le guide
Cohortes de rétention : comparer des fenêtres observables
Définir entrée, retour et horizon, distinguer une absence de retour d’une période non observable et comparer des cohortes arrivées à maturité.
Lire le guide
Campagne d’influence : relier livrables, preuves et mesure
Préparer un brief vérifiable, contrôler les contenus publiés et distinguer ventes attribuées, marge et effet réellement démontré.
Lire le guide
Recette projet : transformer un besoin en critères et preuves
Préparer scénarios, résultats attendus, preuves et arbitrage des réserves pour décider d’une livraison sur des tâches réellement vérifiées.
Lire le guide
Stocks : vérifier disponibilité, réservations et concurrence
Distinguer stock physique, vendable, réservé et entrant, puis tester achats simultanés, annulations et synchronisation des canaux.
Lire le guide
Cache HTTP : protéger les réponses personnalisées
Distinguer cache partagé, cache privé et cache applicatif, contrôler les clés, la revalidation et l’invalidation après un changement de droits.
Lire le guide
Données structurées : vérifier sens, preuves et fonctionnalités
Relier JSON-LD au contenu visible, distinguer validité du vocabulaire et prise en charge par Google, puis contrôler pages et modèles après modification.
Lire le guide
Vidéos sociales : préparer sous-titres, transcription et alternatives
Prévoir l’information utile avant montage, relire les sous-titres et vérifier que son, image, recadrage et traduction préservent le message.
Lire le guide
Animations : vérifier mouvement réduit, pause et compréhension
Inventorier les mouvements, proposer une version réduite et tester que progression, état et navigation restent compréhensibles sans animation.
Lire le guide
Agents IA : autoriser une action et vérifier son effet
Relier l’accord humain à une opération précise, limiter sa durée et traiter les effets déjà exécutés.
Lire le guide
Jointures de données : éviter de multiplier les indicateurs
Vérifier le grain, les clés et les cardinalités avant de totaliser ventes, coûts ou conversions.
Lire le guide
Publicité : distinguer attribution et incrémentalité
Comprendre ce qu’un rapport attribue et ce qu’un protocole permet d’estimer comme effet supplémentaire.
Lire le guide
Services numériques : comparer le coût complet et le coût par usage
Inclure migration, exploitation, qualité, support et sortie dans une comparaison explicite.
Lire le guide
Retours et remboursements : relier dossier client et état du paiement
Séparer autorisation du retour, réception, remboursement demandé et résultat confirmé.
Lire le guide
Imports par URL : prévenir les requêtes serveur non autorisées
Prévenir les attaques SSRF dans les téléchargements, aperçus et connecteurs utilisant une adresse fournie par un utilisateur.
Lire le guide
SEO JavaScript : vérifier le contenu reçu et le contenu rendu
Comparer réponse HTTP, rendu et interactions pour trouver les informations absentes au moment de l’exploration.
Lire le guide
Contenus sociaux : préparer une archive exploitable et proportionnée
Conserver contexte, versions et médias nécessaires, puis tester ce qu’un export permet réellement de reconstruire.
Lire le guide
Coupure réseau : préserver la saisie et reprendre une tâche
Décrire les états d’attente, d’échec et de résultat incertain sans perdre le travail de la personne.
Lire le guide
Chiffres publiés : vérifier source, calcul et interprétation
Une procédure de relecture pour distinguer statistique documentée, exemple fictif, objectif et promesse commerciale.
Lire le guide
Quotas API : limiter la charge et reprendre sans tempête de requêtes
Définir budgets, identités et reprises pour préserver le service lorsqu’un client atteint une limite.
Lire le guide
Tableaux de données : préserver le sens sur mobile et au lecteur d’écran
Structurer les unités, en-têtes, tris et alternatives pour rendre un comparatif réellement exploitable.
Lire le guide
Impact carbone logiciel : définir le périmètre avant de comparer
Séparer volume transféré, énergie, émissions et service rendu pour éviter les gains environnementaux invérifiables.
Lire le guide
Recherche IA : vérifier visibilité et contrôles de publication
Distinguer exploration, indexation, aperçu et utilisation par les services IA avant de modifier les directives d’un site.
Lire le guide
Extraction par IA : valider un JSON avant de l’intégrer
Séparer parsing, schéma, preuve documentaire et règles métier pour transformer des documents en données utilisables.
Lire le guide
Rapports fiables : fuseaux horaires, clôtures et événements tardifs
Éviter les journées décalées, les doubles comptes et les comparaisons incohérentes entre exports et tableaux de bord.
Lire le guide
Email marketing : préférences et désinscription réellement respectées
Relier liens, en-têtes, CRM et files d’envoi pour qu’un changement de préférence prenne effet jusqu’à la dernière campagne.
Lire le guide
Décisions d’architecture : conserver le raisonnement et savoir réexaminer
Documenter les choix structurants sans transformer chaque réunion en dossier interminable.
Lire le guide
Avis clients : provenance, modération et notes cohérentes
Expliquer ce que signifie un avis vérifié et conserver une modération équitable, du dépôt aux données structurées.
Lire le guide
Pagination d’API : terminer un export sans pertes ni doublons
Définir ordre, jetons, autorisations et reprise lorsque la collection change pendant sa lecture.
Lire le guide
Listes paginées : rendre le catalogue accessible et explorable
Associer URLs, liens et chargement progressif pour que les éléments profonds restent trouvables.
Lire le guide
Réseaux sociaux : comparer les indicateurs sans fausse équivalence
Construire un dictionnaire de métriques avant de comparer plateformes, formats et campagnes.
Lire le guide
Messages d’état accessibles : confirmer une action sans perdre le contexte
Faire percevoir recherche, sauvegarde, progression et erreur sur écran, au clavier et avec un lecteur d’écran.
Lire le guide
Données synthétiques : vérifier utilité et confidentialité
Évaluer les données générées avant de les partager ou de les utiliser pour entraîner un modèle.
Lire le guide
Moyennes et percentiles : agréger sans masquer les lenteurs
Comparer des performances avec des populations, unités et fenêtres cohérentes.
Lire le guide
Prospects CRM : qualifier avec des critères et des preuves
Relier acquisition, qualité des contacts et passage aux équipes commerciales.
Lire le guide
Logiciels : inventorier les versions et préparer la fin de support
Transformer une liste d’outils en décisions de maintenance, remplacement ou retrait.
Lire le guide
E-commerce : fiabiliser montants, monnaies et arrondis
Rapprocher prix affiché, commande, paiement et remboursements sans confondre unités.
Lire le guide
Fichiers téléversés : valider avant de traiter ou publier
Contrôler format, ressources, accès et états de la réception au téléchargement.
Lire le guide
Statuts HTTP et soft 404 : diagnostiquer avant de corriger
Relier réponse serveur, contenu visible et décision d’indexation.
Lire le guide
Images sociales : préparer des alternatives qui gardent le sens
Rendre photos, carrousels, graphiques et créations lisibles au-delà des pixels.
Lire le guide
Images responsives : vérifier srcset, sizes et le recadrage
Livrer une variante adaptée sans perdre le sujet, la lisibilité ni la stabilité de la page.
Lire le guide
Cache partagé : tester confidentialité, variantes et invalidation
Accélérer les réponses publiques sans réutiliser celles d’un autre compte et sans conserver des versions périmées.
Lire le guide
Migration d’URL : préparer les correspondances et vérifier les redirections
Changer de domaine ou de structure sans perdre la destination utile des anciennes pages et de leurs traductions.
Lire le guide
Déploiement progressif : critères d’arrêt et retour arrière
Étendre une nouvelle version avec des observations comparables et une récupération réellement exercée.
Lire le guide
OCR : vérifier la lecture d’un document avant l’automatisation
Contrôler omissions, nombres et ordre de lecture avant qu’une transcription alimente une recherche ou une décision.
Lire le guide
Données manquantes : distinguer absence, zéro et estimation
Éviter qu’un remplacement silencieux des valeurs absentes change le sens des indicateurs.
Lire le guide
QR codes de campagne : vérifier le support et la destination
Tester le passage du support imprimé au service numérique, y compris redirections et fin de campagne.
Lire le guide
Retirer un service numérique : besoins restants, données et relais
Organiser une fermeture sans abandonner les demandes en cours, les utilisateurs ni les responsabilités de conservation.
Lire le guide
Abonnements : relier résiliation, facturation et droits d’accès
Vérifier ce qui change réellement après une demande d’arrêt, immédiatement ou à une échéance prévue.
Lire le guide
Tâches API asynchrones : suivre l’état, reprendre et annuler
Ne pas confondre requête acceptée, traitement démarré et résultat final d’une opération longue.
Lire le guide
Sitemaps : contrôler les URL, les fragments et les dates lastmod
Vérifier la qualité du fichier proposé aux moteurs, au-delà d’un simple XML syntaxiquement valide.
Lire le guide
Sondages communautaires : interpréter qui répond et qui manque
Utiliser les réponses comme un signal documenté sans les transformer automatiquement en opinion de tout un public.
Lire le guide
Saisie multilingue : lever les ambiguïtés des nombres et dates
Accepter et confirmer les valeurs sans convertir silencieusement séparateurs, unités ou ordre des dates.
Lire le guide
Passkeys : préparer un changement de domaine et de RP ID
Distinguer compte métier, origine web et RP ID pour préparer une migration sans réaffecter silencieusement les identifiants.
Lire le guide
Mise à jour logicielle : vérifier un changement de signataire
Décider si un livrable signé correspond toujours au producteur, au processus et à la version approuvés.
Lire le guide
Panne de collecte : rapprocher les journaux et les événements manquants
Distinguer événements produits, reçus et exploitables pour expliquer une interruption sans confondre silence et absence d’incident.
Lire le guide
Citations IA : vérifier une réponse lorsque la source change
Relier chaque affirmation à une version et à un passage, puis traiter les citations périmées sans réécrire l’historique.
Lire le guide
Sous-domaines abandonnés : retirer un CNAME sans laisser de prise
Relier chaque nom DNS à une ressource contrôlée et intégrer le retrait du DNS à la fermeture d’un service.
Lire le guide
postMessage : vérifier origine, fenêtre et commande reçue
Définir un contrat pour les échanges avec une iframe ou une fenêtre afin de refuser les messages inattendus.
Lire le guide
Archives ZIP et TAR : extraire sans sortir du dossier ni épuiser les ressources
Contrôler chemins, liens et volumes décompressés avant de promouvoir les fichiers d’une archive.
Lire le guide
Renouvellement TLS : vérifier le certificat réellement servi
Suivre le renouvellement jusqu’aux points de terminaison et vérifier les clients avant de déclarer le changement terminé.
Lire le guideDonnées opérationnelles
Matrice de maturité numérique — 315 contrôles vérifiables
Une grille ouverte pour évaluer l’existence, l’application, la preuve et le pilotage de contrôles essentiels. Elle ne produit pas un label : elle rend les écarts discutables et priorisables.
Échelle de lecture
Aucune pratique stable ni preuve exploitable.
Pratique ponctuelle, dépendante d’une personne.
Contrôle documenté, appliqué et vérifiable.
Contrôle mesuré, revu et amélioré.
Préparer votre évaluation
Renseignez le périmètre, puis évaluez les contrôles utiles. Non évalué, absent et non applicable restent distincts. Les notes restent dans cet onglet ; exportez-les avant de le fermer. Aucun résultat n’est envoyé au serveur.
État de l’évaluation
- Non évalué
- 0
- 0 — Absent
- 0
- 1 — Initial
- 0
- 2 — Maîtrisé
- 0
- 3 — Piloté
- 0
- Non applicable
- 0
- Actions renseignées
- 0
Le CSV contient seulement les contrôles avec une prochaine action. Un score inconnu reste vide ; aucun score global n’est calculé.
Les niveaux 2 et 3 demandent une référence de preuve ; une exclusion demande une justification. Le résultat ne constitue pas une certification.
| Domaine | Contrôle vérifiable | Preuve minimale attendue | Votre évaluation |
|---|---|---|---|
| OSINT | Question de décision définie avant la collecteCIE-0001 · Méthode et références | Brief daté avec périmètre, destinataire et décision attendue | Non évalué |
| OSINT | Sources classées par origine, date et fiabilitéCIE-0002 · Méthode et références | Journal de sources et règle de notation explicite | Non évalué |
| OSINT | Faits, hypothèses et inconnues séparésCIE-0003 · Méthode et références | Note d’analyse avec niveaux de confiance | Non évalué |
| OSINT | Informations sensibles minimisées et protégéesCIE-0004 · Méthode et références | Règle de conservation et registre d’accès | Non évalué |
| Cybersécurité | Inventaire des actifs exposés maintenuCIE-0005 · Méthode et références | Liste des domaines, services, comptes et propriétaires | Non évalué |
| Cybersécurité | Accès critiques protégés par MFA résistanteCIE-0006 · Méthode et références | Rapport de couverture et exceptions validées | Non évalué |
| Cybersécurité | Correctifs priorisés selon exposition et impactCIE-0007 · Méthode et références | File de remédiation datée et preuve de clôture | Non évalué |
| Cybersécurité | Sauvegardes restaurées lors d’un testCIE-0008 · Méthode et références | Compte rendu du dernier test de restauration | Non évalué |
| Agents IA | Usage, limites et responsable de l’agent documentésCIE-0009 · Méthode et références | Fiche système et matrice de responsabilité | Non évalué |
| Agents IA | Données autorisées et interdites identifiéesCIE-0010 · Méthode et références | Classification des données et filtres appliqués | Non évalué |
| Agents IA | Réponses sensibles évaluées sur un jeu de testsCIE-0011 · Méthode et références | Résultats, seuils d’acceptation et erreurs connues | Non évalué |
| Agents IA | Journalisation et arrêt manuel disponiblesCIE-0012 · Méthode et références | Traces d’exécution et procédure de désactivation | Non évalué |
| Visibilité | Intentions de recherche reliées aux pages utilesCIE-0013 · Méthode et références | Cartographie intention, page, action et indicateur | Non évalué |
| Visibilité | Entités, auteurs et dates sont explicitesCIE-0014 · Méthode et références | Balisage visible et données structurées cohérentes | Non évalué |
| Visibilité | Parcours mobile et performance contrôlésCIE-0015 · Méthode et références | Mesures terrain et tests des actions principales | Non évalué |
| Visibilité | Conversions reliées aux contenus d’entréeCIE-0016 · Méthode et références | Tableau de bord par page et objectif métier | Non évalué |
| Confiance numérique | Identité, bénéficiaires effectifs et gouvernance vérifiésCIE-0017 · Méthode et références | Dossier de sources datées et points restant à confirmer | Non évalué |
| Confiance numérique | Dépendances critiques et sous-traitants cartographiésCIE-0018 · Méthode et références | Carte des tiers, services fournis, données et solutions de repli | Non évalué |
| Confiance numérique | Incidents, litiges et signaux réputationnels qualifiésCIE-0019 · Méthode et références | Chronologie sourcée séparant faits, allégations et réponses | Non évalué |
| Confiance numérique | Décision documentée avec conditions et surveillanceCIE-0020 · Méthode et références | Note de décision, réserves, propriétaire et critères de réexamen | Non évalué |
| Web sécurisé | Budget de performance défini par parcours critiqueCIE-0021 · Méthode et références | Seuils mesurés sur mobile pour chargement, interaction et stabilité | Non évalué |
| Web sécurisé | Dépendances et scripts tiers minimisésCIE-0022 · Méthode et références | Inventaire, justification, propriétaire et procédure de retrait | Non évalué |
| Web sécurisé | En-têtes, sessions et formulaires durcisCIE-0023 · Méthode et références | Rapport de contrôle et tests des protections côté serveur | Non évalué |
| Web sécurisé | Accessibilité et actions clés testées avec de vrais usagesCIE-0024 · Méthode et références | Scénarios clavier, lecteur d’écran, mobile et erreurs documentés | Non évalué |
| Risque tiers | Tiers critiques classés par service, données et dépendanceCIE-0025 · Méthode et références | Registre des fournisseurs avec propriétaire, criticité et solution de repli | Non évalué |
| Risque tiers | Preuves contractuelles et opérationnelles vérifiéesCIE-0026 · Méthode et références | Dossier daté couvrant sécurité, continuité, sous-traitants et localisation des données | Non évalué |
| Risque tiers | Concentrations et dépendances en chaîne analyséesCIE-0027 · Méthode et références | Carte des sous-traitants critiques et scénarios de défaillance | Non évalué |
| Risque tiers | Conditions de sortie et de réversibilité testéesCIE-0028 · Méthode et références | Procédure de sortie, export contrôlé et exercice de remplacement | Non évalué |
| Gestion de crise | Rôles de décision et canaux de secours définisCIE-0029 · Méthode et références | Annuaire de crise hors ligne et matrice de responsabilité | Non évalué |
| Gestion de crise | Scénarios d’incident exercés avec les métiersCIE-0030 · Méthode et références | Compte rendu d’exercice, décisions observées et écarts | Non évalué |
| Gestion de crise | Restauration priorisée par service essentielCIE-0031 · Méthode et références | Ordre de reprise validé et preuves de tests techniques | Non évalué |
| Gestion de crise | Communication interne et externe préparéeCIE-0032 · Méthode et références | Modèles adaptables, critères de notification et porte-parole désigné | Non évalué |
| Qualité RAG | Corpus, droits et dates de validité maîtrisésCIE-0033 · Méthode et références | Inventaire des sources, propriétaire, cycle de mise à jour et exclusions | Non évalué |
| Qualité RAG | Récupération évaluée séparément de la générationCIE-0034 · Méthode et références | Jeu de questions avec pertinence des passages et couverture mesurées | Non évalué |
| Qualité RAG | Citations contrôlées jusqu’à la sourceCIE-0035 · Méthode et références | Tests de fidélité, liens valides et taux d’affirmations non étayées | Non évalué |
| Qualité RAG | Échecs et abstentions suivis en productionCIE-0036 · Méthode et références | Journal des cas limites, seuils d’escalade et revue de dérive | Non évalué |
| Intégrité informationnelle | Provenance et contexte d’origine conservésCIE-0037 · Méthode et références | Journal de vérification avec fichier, source, date et transformations | Non évalué |
| Intégrité informationnelle | Images et vidéos recoupées par indices indépendantsCIE-0038 · Méthode et références | Fiche de géolocalisation, chronologie et recherche de versions antérieures | Non évalué |
| Intégrité informationnelle | Confiance et inconnues explicites avant diffusionCIE-0039 · Méthode et références | Décision éditoriale avec niveau de confiance et réserves | Non évalué |
| Intégrité informationnelle | Corrections propagées aux contenus dépendantsCIE-0040 · Méthode et références | Registre de corrections, pages liées et date de nouvelle vérification | Non évalué |
| Identités | Cycle de vie des comptes relié aux événements RH et métierCIE-0041 · Méthode et références | Journal daté des créations, changements, suspensions et suppressions avec propriétaire | Non évalué |
| Identités | Récupération de compte protégée contre l’ingénierie socialeCIE-0042 · Méthode et références | Procédure vérifiée, facteurs indépendants, délais et cas d’escalade | Non évalué |
| Identités | Privilèges élevés limités, temporaires et révisésCIE-0043 · Méthode et références | Inventaire des rôles, approbations, durée et dernière revue d’accès | Non évalué |
| Identités | Scénarios de perte d’appareil et verrouillage exercésCIE-0044 · Méthode et références | Compte rendu de test couvrant révocation, récupération et continuité | Non évalué |
| SEO multilingue | Chaque version linguistique possède une URL canonique stableCIE-0045 · Méthode et références | Cartographie langue, URL, canonique, statut et propriétaire éditorial | Non évalué |
| SEO multilingue | Alternatives linguistiques réciproques et validesCIE-0046 · Méthode et références | Contrôle hreflang couvrant retours, codes, URL indexables et x-default | Non évalué |
| SEO multilingue | Traductions adaptées à l’intention et au marchéCIE-0047 · Méthode et références | Brief local, validation terminologique et exemples propres à l’édition | Non évalué |
| SEO multilingue | Indexation, performance et conversion suivies par éditionCIE-0048 · Méthode et références | Tableau de bord séparant langue, appareil, page d’entrée et objectif | Non évalué |
| Cycle de vie des données | Finalité, propriétaire et durée définis dès la collecteCIE-0049 · Méthode et références | Registre reliant catégorie, usage, responsable, base de conservation et échéance | Non évalué |
| Cycle de vie des données | Copies, sauvegardes et archives incluses dans les règlesCIE-0050 · Méthode et références | Carte des emplacements, réplications, restaurations et délais de propagation | Non évalué |
| Cycle de vie des données | Gel juridique et exceptions de conservation traçablesCIE-0051 · Méthode et références | Décision datée, périmètre, autorité, durée et procédure de levée | Non évalué |
| Cycle de vie des données | Suppression vérifiée et reproductibleCIE-0052 · Méthode et références | Journal de purge, échantillon de contrôle et traitement des échecs | Non évalué |
| Fournisseurs IA | Usage, données et niveau de décision cadrés avant sélectionCIE-0053 · Méthode et références | Dossier de besoin, cas interdits, propriétaire et critères de sortie | Non évalué |
| Fournisseurs IA | Qualité et limites testées sur des cas représentatifsCIE-0054 · Méthode et références | Jeu d’évaluation versionné, résultats, seuils et erreurs connues | Non évalué |
| Fournisseurs IA | Dépendances, sous-traitants et changements surveillésCIE-0055 · Méthode et références | Cartographie technique, notifications contractuelles et journal des versions | Non évalué |
| Fournisseurs IA | Réversibilité et récupération des données exercéesCIE-0056 · Méthode et références | Export testé, procédure de remplacement, délais et preuve de suppression | Non évalué |
| Visibilité IA | Rapport de recherche générative suivi par page et périodeCIE-0057 · Méthode et références | Export Search Console daté avec pages, impressions et périmètre | Non évalué |
| Visibilité IA | Échantillon de réponses et de citations vérifié manuellementCIE-0058 · Méthode et références | Protocole de requêtes, date, pays, appareil et liens cités | Non évalué |
| Visibilité IA | Évolution reliée à des actions éditoriales identifiablesCIE-0059 · Méthode et références | Journal de modifications et comparaison avant-après sans causalité présumée | Non évalué |
| Visibilité IA | Trafic et résultats métier rapprochés des données de visibilitéCIE-0060 · Méthode et références | Tableau de bord liant pages, visites qualifiées et conversions | Non évalué |
| Chaîne logicielle | Composants directs et transitifs inventoriés par version livréeCIE-0061 · Méthode et références | Nomenclature logicielle datée et reliée à la version publiée | Non évalué |
| Chaîne logicielle | Origine et intégrité des artefacts vérifiablesCIE-0062 · Méthode et références | Provenance, empreinte et contrôle de signature des versions livrées | Non évalué |
| Chaîne logicielle | Vulnérabilités qualifiées par exposition et usage réelCIE-0063 · Méthode et références | File de triage avec composant, portée, responsable, décision et preuve | Non évalué |
| Chaîne logicielle | Mise à jour et retrait d’un composant critique exercésCIE-0064 · Méthode et références | Compte rendu de remplacement, tests, déploiement et retour arrière | Non évalué |
| Domaines et DNS | Domaines et sous-domaines critiques inventoriés avec propriétaireCIE-0065 · Méthode et références | Registre daté avec titulaire, registrar, expiration, DNS et responsable | Non évalué |
| Domaines et DNS | Accès registrar protégés et changements approuvésCIE-0066 · Méthode et références | Revue des comptes, authentification forte et journal des modifications | Non évalué |
| Domaines et DNS | Délégation et DNSSEC vérifiés après changementCIE-0067 · Méthode et références | Résultats de résolution et de validation depuis plusieurs réseaux | Non évalué |
| Domaines et DNS | Restauration DNS exercée avec contacts hors bandeCIE-0068 · Méthode et références | Compte rendu de simulation, délai de reprise et points à corriger | Non évalué |
| Résilience API | Dépendances critiques cartographiées par parcours métierCIE-0069 · Méthode et références | Carte des appels, propriétaires, contrats et modes dégradés | Non évalué |
| Résilience API | Délais, reprises et idempotence testésCIE-0070 · Méthode et références | Résultats de tests de timeout, backoff et clé idempotente | Non évalué |
| Résilience API | Dégradation contrôlée éprouvée lors d’une panne simuléeCIE-0071 · Méthode et références | Scénario de panne et preuve du comportement utilisateur | Non évalué |
| Résilience API | Alertes reliées aux effets métier et à la repriseCIE-0072 · Méthode et références | Tableau de bord, seuils, astreinte et compte rendu de restauration | Non évalué |
| Extensions navigateur | Extensions installées et propriétaires recensésCIE-0073 · Méthode et références | Inventaire daté par navigateur, version, équipe et responsable | Non évalué |
| Extensions navigateur | Autorisations et accès aux sites justifiésCIE-0074 · Méthode et références | Analyse du manifeste, des hôtes autorisés et des données accessibles | Non évalué |
| Extensions navigateur | Installation et mises à jour maîtriséesCIE-0075 · Méthode et références | Règles de déploiement, liste approuvée et revue des changements | Non évalué |
| Extensions navigateur | Retrait et incidents exercésCIE-0076 · Méthode et références | Procédure de désactivation, périmètre et preuve de retrait | Non évalué |
| Sauvegardes et restauration | Services critiques et dépendances priorisésCIE-0077 · Méthode et références | Analyse d’impact, ordre de reprise et responsables validés | Non évalué |
| Sauvegardes et restauration | Copies protégées et isolées vérifiéesCIE-0078 · Méthode et références | Inventaire des copies, droits d’accès et preuve de disponibilité | Non évalué |
| Sauvegardes et restauration | Restauration exercée en environnement sûrCIE-0079 · Méthode et références | Compte rendu horodaté, résultat fonctionnel et écarts observés | Non évalué |
| Sauvegardes et restauration | Objectifs de reprise comparés au réelCIE-0080 · Méthode et références | Temps et perte de données constatés lors de l’exercice | Non évalué |
| Qualification d’incident | Canal et responsable de signalement définisCIE-0081 · Méthode et références | Procédure de remontée, suppléance et journal de décisions | Non évalué |
| Qualification d’incident | Chronologie et preuves initiales préservéesCIE-0082 · Méthode et références | Événements datés, sources, intégrité et accès documentés | Non évalué |
| Qualification d’incident | Impact et périmètre réévaluésCIE-0083 · Méthode et références | Hypothèses, services touchés, décisions et prochains points de contrôle | Non évalué |
| Qualification d’incident | Retour d’expérience exploitableCIE-0084 · Méthode et références | Actions, propriétaires, échéances et validation de fermeture | Non évalué |
| Accessibilité web | Périmètre et niveau de référence définisCIE-0085 · Méthode et références | Parcours, langues, composants et critères WCAG retenus | Non évalué |
| Accessibilité web | Échantillon représentatif examinéCIE-0086 · Méthode et références | Pages types, états interactifs et contenus essentiels couverts | Non évalué |
| Accessibilité web | Tests automatiques et manuels combinésCIE-0087 · Méthode et références | Traces de tests clavier, zoom, lecteur d’écran et vérifications humaines | Non évalué |
| Accessibilité web | Corrections retestées sur le parcoursCIE-0088 · Méthode et références | Constats reproductibles, responsable, retest et effet utilisateur | Non évalué |
| Gestion des vulnérabilités | Actifs et versions reliés à un responsableCIE-0089 · Méthode et références | Inventaire daté des services, composants et propriétaires | Non évalué |
| Gestion des vulnérabilités | Exploitation connue vérifiéeCIE-0090 · Méthode et références | Correspondance CVE, catalogue CISA KEV et produit réellement présent | Non évalué |
| Gestion des vulnérabilités | Priorité fondée sur exposition et impactCIE-0091 · Méthode et références | Décision documentée avec échéance, risque métier et compensations | Non évalué |
| Gestion des vulnérabilités | Correctif et fonctionnement vérifiésCIE-0092 · Méthode et références | Version déployée, contrôle de vulnérabilité et test du parcours critique | Non évalué |
| Authentification résistante au phishing | Comptes et méthodes actuelles inventoriésCIE-0093 · Méthode et références | Population, privilèges, facteurs et applications recensés | Non évalué |
| Authentification résistante au phishing | Liaison au service légitime vérifiéeCIE-0094 · Méthode et références | Essai sur domaine légitime et refus du scénario d’hameçonnage | Non évalué |
| Authentification résistante au phishing | Enrôlement et secours protégésCIE-0095 · Méthode et références | Procédure d’ajout, de perte, de révocation et de notification testée | Non évalué |
| Authentification résistante au phishing | Migration et exceptions suiviesCIE-0096 · Méthode et références | Taux de couverture, comptes exclus, responsables et dates de clôture | Non évalué |
| Plan de mesure | Objectif et événement reliésCIE-0097 · Méthode et références | Dictionnaire avec parcours, événement, responsable et décision | Non évalué |
| Plan de mesure | Paramètres et types documentésCIE-0098 · Méthode et références | Noms, types, unités et règles de collecte validés | Non évalué |
| Plan de mesure | Événements testés sur plusieurs étatsCIE-0099 · Méthode et références | Tests de consentement, doublon, erreur, mobile et abandon | Non évalué |
| Plan de mesure | Qualité suivie après livraisonCIE-0100 · Méthode et références | Écarts entre événements attendus et reçus avec responsable | Non évalué |
| Expérimentation | Hypothèse et population préenregistréesCIE-0101 · Méthode et références | Protocole daté, métrique principale et segments exclus | Non évalué |
| Expérimentation | Répartition contrôléeCIE-0102 · Méthode et références | Contrôle de l’allocation et du ratio réellement observé | Non évalué |
| Expérimentation | Garde-fous opérationnels surveillésCIE-0103 · Méthode et références | Erreurs, latence, accessibilité et parcours de paiement suivis | Non évalué |
| Expérimentation | Décision et incertitude documentéesCIE-0104 · Méthode et références | Résultat, durée, limites, segments et prochaine action archivés | Non évalué |
| Mesure et vie privée | Traceurs et finalités inventoriésCIE-0105 · Méthode et références | Cartographie des accès, destinataires, durées et finalités | Non évalué |
| Mesure et vie privée | Configuration évaluée au regard des règles applicablesCIE-0106 · Méthode et références | Revue documentée des conditions CNIL et choix de consentement | Non évalué |
| Mesure et vie privée | Refus testé de bout en boutCIE-0107 · Méthode et références | Preuve de comportement avant choix, après refus et révocation | Non évalué |
| Mesure et vie privée | Accès et conservation revusCIE-0108 · Méthode et références | Registre de permissions, durées et réexamen périodique | Non évalué |
| Catalogue produit | Identifiant stable par offreCIE-0109 · Méthode et références | Lien vérifiable entre produit, variante, URL et flux | Non évalué |
| Catalogue produit | Prix et disponibilité concordantsCIE-0110 · Méthode et références | Contrôle flux, page visible et données structurées avec horodatage | Non évalué |
| Catalogue produit | Variantes et images contrôléesCIE-0111 · Méthode et références | Échantillon tailles, couleurs, visuels et descriptions | Non évalué |
| Catalogue produit | Anomalies attribuées et corrigéesCIE-0112 · Méthode et références | Journal des écarts, propriétaire, correction et recontrôle | Non évalué |
| Journalisation cyber | Sources critiques et horloges recenséesCIE-0113 · Méthode et références | Inventaire des systèmes, événements, synchronisation et responsables | Non évalué |
| Journalisation cyber | Intégrité et accès aux traces protégésCIE-0114 · Méthode et références | Contrôles de transfert, rétention, permissions et altérations | Non évalué |
| Journalisation cyber | Corrélation testée sur scénarioCIE-0115 · Méthode et références | Identifiants reliant authentification, application et infrastructure | Non évalué |
| Journalisation cyber | Détection reliée à une réponseCIE-0116 · Méthode et références | Règle testée, responsable, délai et preuve de traitement | Non évalué |
| Qualité multilingue | Langues et versions canoniques cartographiéesCIE-0117 · Méthode et références | Inventaire des URLs, langues HTML et alternatives réciproques | Non évalué |
| Qualité multilingue | Parcours traduits de bout en boutCIE-0118 · Méthode et références | Tests navigation, formulaires, erreur, courriels et paiement | Non évalué |
| Qualité multilingue | Direction et formats testésCIE-0119 · Méthode et références | Contrôle RTL, dates, nombres, unités et débordements | Non évalué |
| Qualité multilingue | Relecture et corrections tracéesCIE-0120 · Méthode et références | Échantillon humain, niveau de risque, propriétaire et retest | Non évalué |
| Exploration et indexation | URL importantes découvrablesCIE-0121 · Méthode et références | Liens HTML et sitemap vers des URL canoniques et accessibles | Non évalué |
| Exploration et indexation | Réponses et directives cohérentesCIE-0122 · Méthode et références | Échantillon HTTP, robots, noindex et canonique vérifié | Non évalué |
| Exploration et indexation | Écarts Search Console qualifiésCIE-0123 · Méthode et références | Inspection URL, logs et cause documentée avant correction | Non évalué |
| Exploration et indexation | Corrections retestéesCIE-0124 · Méthode et références | Recontrôle des liens, réponses, balises et pages après déploiement | Non évalué |
| Formulaires accessibles | Champs nommés et groupésCIE-0125 · Méthode et références | Labels, groupes, aides et ordre clavier vérifiés | Non évalué |
| Formulaires accessibles | Erreurs localisables et corrigeablesCIE-0126 · Méthode et références | Résumé, message de champ et conservation des valeurs testés | Non évalué |
| Formulaires accessibles | États complets vérifiésCIE-0127 · Méthode et références | Succès, échec serveur, délai, mobile et zoom exercés | Non évalué |
| Formulaires accessibles | Parcours testé avec assistanceCIE-0128 · Méthode et références | Clavier et technologie d’assistance pertinents sur tâche réelle | Non évalué |
| Contrats API | Requêtes et réponses documentéesCIE-0129 · Méthode et références | Description OpenAPI avec exemples, schémas et statuts | Non évalué |
| Contrats API | Erreurs exploitables sans fuiteCIE-0130 · Méthode et références | Type, statut et détails utiles validés sans secrets | Non évalué |
| Contrats API | Compatibilité exercéeCIE-0131 · Méthode et références | Tests de clients anciens, champs optionnels et nouvelles versions | Non évalué |
| Contrats API | Webhooks rejouablesCIE-0132 · Méthode et références | Signature, doublon, ordre, retry et accusé de réception testés | Non évalué |
| Acheminement email | Authentification expéditeur contrôléeCIE-0133 · Méthode et références | SPF, DKIM, DMARC et alignement examinés sur messages réels | Non évalué |
| Acheminement email | Types de message séparésCIE-0134 · Méthode et références | Promotionnel et transactionnel distingués dans flux et mesures | Non évalué |
| Acheminement email | Désabonnement promotionnel testéCIE-0135 · Méthode et références | Lien visible et en-têtes one-click vérifiés selon contexte applicable | Non évalué |
| Acheminement email | Rejets et plaintes suivisCIE-0136 · Méthode et références | Échantillon de retours, réputation et cause d’échec documenté | Non évalué |
| Maintenance éditoriale | Page reliée à un besoin et un propriétaireCIE-0137 · Méthode et références | Objectif, public, source et responsable inscrits à l’inventaire | Non évalué |
| Maintenance éditoriale | Date et déclencheurs de revue définisCIE-0138 · Méthode et références | Échéance et changement de faits, service ou politique surveillés | Non évalué |
| Maintenance éditoriale | Décision de cycle de vie documentéeCIE-0139 · Méthode et références | Conserver, corriger, fusionner ou retirer avec raison | Non évalué |
| Maintenance éditoriale | Retrait et liens vérifiésCIE-0140 · Méthode et références | Redirections, références internes et versions linguistiques retestées | Non évalué |
| Modération communautaire | Règles accessibles et applicablesCIE-0141 · Méthode et références | Comportements interdits, mesures et recours publiés | Non évalué |
| Modération communautaire | Priorités et escalade définiesCIE-0142 · Méthode et références | Urgence, propriétaire, canal et délai par scénario | Non évalué |
| Modération communautaire | Décisions sensibles reluesCIE-0143 · Méthode et références | Suppression, blocage, signalement et réponse tracés | Non évalué |
| Modération communautaire | Scénarios exercésCIE-0144 · Méthode et références | Simulation de plainte, menace et erreur de modération avec correction | Non évalué |
| Performance réelle | Interactions lentes classées par parcours et composantCIE-0145 · Méthode et références | Mesures INP segmentées et scénario de reproduction sur appareil concerné | Non évalué |
| Performance réelle | Déplacements visuels imprévus vérifiés sur les états tardifsCIE-0146 · Méthode et références | Échantillon CLS avec chargement de médias, publicité et erreurs | Non évalué |
| Performance réelle | Cache testé lors d’un changement sensibleCIE-0147 · Méthode et références | Essai de prix, stock, droits ou publication avec délai de propagation mesuré | Non évalué |
| Performance réelle | Origine du délai serveur distinguée du rendu navigateurCIE-0148 · Méthode et références | Chronologie TTFB, cache, requête et rendu pour les pages prioritaires | Non évalué |
| Sécurité des interfaces | Accès à chaque objet contrôlé côté serviceCIE-0149 · Méthode et références | Tests de lecture et modification avec objet appartenant à un autre compte | Non évalué |
| Sécurité des interfaces | Anciennes versions API inventoriées avant retraitCIE-0150 · Méthode et références | Liste de consommateurs, échéance de migration et trafic résiduel | Non évalué |
| Sécurité des interfaces | Reprises bornées sous panne de dépendanceCIE-0151 · Méthode et références | Test du nombre de tentatives, délai, charge et abandon final | Non évalué |
| Sécurité des interfaces | Webhooks signés vérifiés contre les rejouementsCIE-0152 · Méthode et références | Essais avec signature invalide, horodatage ancien et identifiant déjà traité | Non évalué |
| Qualité des réponses IA | Questions sans réponse présentes dans le jeu d’essaiCIE-0153 · Méthode et références | Cas documentés et taux d’abstention vérifié après changement du corpus | Non évalué |
| Qualité des réponses IA | Récupération et fidélité de réponse mesurées séparémentCIE-0154 · Méthode et références | Jugements de pertinence des documents et revue des affirmations produites | Non évalué |
| Qualité des réponses IA | Évolutions de modèle et de corpus rejouées sur les mêmes casCIE-0155 · Méthode et références | Résultats comparables par version et enquête sur les régressions | Non évalué |
| Qualité des réponses IA | Outils de l’agent limités par actionCIE-0156 · Méthode et références | Liste autorisée, droits, validations et refus testés pour chaque outil | Non évalué |
| Fiabilité du catalogue | Délai de mise à jour du stock mesuré par canalCIE-0157 · Méthode et références | Horodatages comparés entre source, fiche, panier et flux externe | Non évalué |
| Fiabilité du catalogue | Choix de variante répercute tous les attributsCIE-0158 · Méthode et références | Essais des images, prix, dimensions, disponibilité et offre structurée | Non évalué |
| Fiabilité du catalogue | Rupture et promotion exercées jusqu’au panierCIE-0159 · Méthode et références | Scénarios datés montrant affichage, sélection et résultat final cohérents | Non évalué |
| Fiabilité du catalogue | Correction de donnée propagée depuis la sourceCIE-0160 · Méthode et références | Incident catalogue suivi jusqu’à la page, au flux et au balisage corrigés | Non évalué |
| Parcours et acheminement | Focus retrouvé après erreur ou fermeture de dialogueCIE-0161 · Méthode et références | Parcours clavier enregistré avec position de focus et reprise de tâche | Non évalué |
| Parcours et acheminement | Contraintes de formulaire connues avant envoiCIE-0162 · Méthode et références | Test des aides, formats acceptés, validation et conservation des saisies | Non évalué |
| Parcours et acheminement | Rejets email permanents et temporaires distinguésCIE-0163 · Méthode et références | Échantillon de codes, causes et décisions de reprise ou retrait | Non évalué |
| Parcours et acheminement | Migration URL validée depuis les anciens liensCIE-0164 · Méthode et références | Plan de redirection, réponses finales, canonique et liens internes retestés | Non évalué |
| Sécurité GraphQL | Autorisations testées par objet et champCIE-0165 · Méthode et références | Cas autorisés et refusés pour chaque rôle sur des objets croisés | Non évalué |
| Sécurité GraphQL | Coût des requêtes bornéCIE-0166 · Méthode et références | Profondeur, largeur, pagination et alias vérifiés sur des requêtes réelles | Non évalué |
| Sécurité GraphQL | Erreurs et introspection configuréesCIE-0167 · Méthode et références | Réponses publiques sans détail sensible et exposition du schéma décidée | Non évalué |
| Sécurité GraphQL | Abus et refus observablesCIE-0168 · Méthode et références | Tests de charge et de droits corrélés aux journaux sans données sensibles | Non évalué |
| Variantes produit | Identité de chaque variante stableCIE-0169 · Méthode et références | Identifiant, attributs distinctifs et groupe contrôlés dans page et balisage | Non évalué |
| Variantes produit | URL sélectionne effectivement la varianteCIE-0170 · Méthode et références | Lien direct testé avec image, prix, stock et ajout au panier correspondants | Non évalué |
| Variantes produit | Sources de prix et stock synchroniséesCIE-0171 · Méthode et références | Écarts et délais mesurés entre catalogue, page, panier et flux | Non évalué |
| Variantes produit | Ruptures et changements rejouésCIE-0172 · Méthode et références | Variantes épuisées, promotions et substitutions testées sans offre fantôme | Non évalué |
| Mesures web réelles | Données terrain segmentéesCIE-0173 · Méthode et références | URL ou groupe, appareil, période et population définis avant comparaison | Non évalué |
| Mesures web réelles | INP relié à une interactionCIE-0174 · Méthode et références | Actions lentes reproduites avec trace et composant responsable | Non évalué |
| Mesures web réelles | LCP et CLS attribués à des élémentsCIE-0175 · Méthode et références | Élément majeur et déplacements inattendus localisés sur pages représentatives | Non évalué |
| Mesures web réelles | Correction suivie sur terrain et laboratoireCIE-0176 · Méthode et références | Même parcours et segments mesurés avant et après avec limites documentées | Non évalué |
| Écoute sociale | Périmètre de collecte déclaréCIE-0177 · Méthode et références | Sources, mots, langues, période et lacunes de couverture consignés | Non évalué |
| Écoute sociale | Signal dédoublonné et contextualiséCIE-0178 · Méthode et références | Message initial, reprises, auteur apparent et date distingués | Non évalué |
| Écoute sociale | Faits séparés des interprétationsCIE-0179 · Méthode et références | Sources indépendantes, éléments contraires et niveau de confiance consignés | Non évalué |
| Écoute sociale | Cas urgents dirigés et clôturésCIE-0180 · Méthode et références | Critère de gravité, responsable, délai, réponse et réexamen suivis | Non évalué |
| OAuth et OIDC | Flux code et PKCE vérifiés dans la configuration réelleCIE-0181 · Méthode et références | Tests du vérificateur, du code rejoué et des URI non enregistrées | Non évalué |
| OAuth et OIDC | Audience et émetteur du jeton contrôlésCIE-0182 · Méthode et références | Rejets de jetons valides pour un autre service ou fournisseur | Non évalué |
| OAuth et OIDC | Droits métier testés par objet et opérationCIE-0183 · Méthode et références | Cas croisés entre comptes et rôles avec résultat de refus | Non évalué |
| OAuth et OIDC | Révocation exercée sur sessions et jetonsCIE-0184 · Méthode et références | Chronologie de perte d’accès après départ ou changement de rôle | Non évalué |
| Injection de prompt | Entrées non fiables et outils cartographiésCIE-0185 · Méthode et références | Liste des canaux, sources, outils et frontières de confiance | Non évalué |
| Injection de prompt | Effets interdits refusés hors du modèleCIE-0186 · Méthode et références | Tests de permissions et arguments avec absence d’effet vérifiée | Non évalué |
| Injection de prompt | Scénarios adversariaux isolés des accès réelsCIE-0187 · Méthode et références | Environnement simulé avec marqueurs et versions documentées | Non évalué |
| Injection de prompt | Régressions et faux refus suivisCIE-0188 · Méthode et références | Résultats rejoués après changement de modèle, source ou outil | Non évalué |
| Scripts tiers | Chaîne de chargement observée par parcoursCIE-0189 · Méthode et références | Requêtes initiales et secondaires selon appareil et choix de collecte | Non évalué |
| Scripts tiers | Tags reliés à un besoin et une approbationCIE-0190 · Méthode et références | Registre avec propriétaire, utilité et droits de publication | Non évalué |
| Scripts tiers | Accès aux données et coût vérifiésCIE-0191 · Méthode et références | Flux observés et comparaison du parcours avec et sans le script | Non évalué |
| Scripts tiers | Retrait et panne du fournisseur testésCIE-0192 · Méthode et références | Preuve de fonctionnement du parcours sans chargement indirect résiduel | Non évalué |
| Fiabilité des données | Contrat et lignage de l’indicateur disponiblesCIE-0193 · Méthode et références | Définition, unité, fuseau, source, transformations et historique | Non évalué |
| Fiabilité des données | Fraîcheur et complétude mesurées séparémentCIE-0194 · Méthode et références | Dernier événement traité et rapprochement des éléments attendus | Non évalué |
| Fiabilité des données | Valeurs rapprochées sur des cas connusCIE-0195 · Méthode et références | Échantillon source-sortie avec règles de filtre et de jointure | Non évalué |
| Fiabilité des données | Rejeu et état partiel gérés explicitementCIE-0196 · Méthode et références | Correction sans doublons et statut de qualité visible sur le graphique | Non évalué |
| Reprise du paiement | États de paiement et commande distinguésCIE-0197 · Méthode et références | Transitions et source faisant foi documentées par moyen de paiement | Non évalué |
| Reprise du paiement | Réponse incertaine traitée avant nouveau débitCIE-0198 · Méthode et références | Test de timeout avec vérification de l’opération existante | Non évalué |
| Reprise du paiement | Notifications vérifiées et dédupliquéesCIE-0199 · Méthode et références | Signatures, répétitions et ordre inversé testés sans double préparation | Non évalué |
| Reprise du paiement | Écarts rapprochés avec le fournisseurCIE-0200 · Méthode et références | File des cas incertains avec décision, propriétaire et preuve de clôture | Non évalué |
| Médias éditoriaux | Rôle et provenance du média documentésCIE-0201 · Méthode et références | Origine, statut, conditions d’usage et pages concernées | Non évalué |
| Médias éditoriaux | Illustrations synthétiques signalées au lecteurCIE-0202 · Méthode et références | Mention visible distinguant scène fictive et preuve documentaire | Non évalué |
| Médias éditoriaux | Alternatives adaptées et schémas expliquésCIE-0203 · Méthode et références | Alt selon le rôle et description textuelle des relations complexes | Non évalué |
| Médias éditoriaux | Variantes livrées vérifiées sur mobileCIE-0204 · Méthode et références | Dimensions, poids, lisibilité, recadrage et chargement contrôlés | Non évalué |
| Régression IA | Jeu de référence séparé de l’optimisationCIE-0205 · Méthode et références | Provenance et versions des jeux de développement et de test | Non évalué |
| Régression IA | Comparaison appariée conservéeCIE-0206 · Méthode et références | Même entrée, configurations et résultats des deux versions | Non évalué |
| Régression IA | Pertes sensibles examinées séparémentCIE-0207 · Méthode et références | Résultats par segment et arbitrage des cas bloquants | Non évalué |
| Régression IA | Retour arrière de configuration exercéCIE-0208 · Méthode et références | Restauration vérifiée du modèle, des outils et des sources | Non évalué |
| Incertitude de mesure | Taux accompagnés de leurs effectifsCIE-0209 · Méthode et références | Numérateur, dénominateur et unité visibles | Non évalué |
| Incertitude de mesure | Hypothèses et méthode d’intervalle explicitesCIE-0210 · Méthode et références | Niveau de confiance, méthode et indépendance examinée | Non évalué |
| Incertitude de mesure | Couverture et biais séparés de la précisionCIE-0211 · Méthode et références | Populations absentes et limites de collecte documentées | Non évalué |
| Incertitude de mesure | Conclusion inconclusive autoriséeCIE-0212 · Méthode et références | Compte rendu sans assimilation à un effet nul | Non évalué |
| Liens de campagne | Convention UTM commune aux diffuseursCIE-0213 · Méthode et références | Dictionnaire et identifiant stable de campagne | Non évalué |
| Liens de campagne | Liens contrôlés après redirectionsCIE-0214 · Méthode et références | URL finale et valeurs effectivement conservées | Non évalué |
| Liens de campagne | Données personnelles exclues des URLsCIE-0215 · Méthode et références | Revue des champs et paramètres publiés | Non évalué |
| Liens de campagne | Compteurs de diffusion et acquisition rapprochésCIE-0216 · Méthode et références | Définitions, périodes et écarts documentés | Non évalué |
| Réversibilité fournisseur | Périmètre de sortie défini par tâcheCIE-0217 · Méthode et références | Actifs, fonctions essentielles et dégradations acceptables | Non évalué |
| Réversibilité fournisseur | Export représentatif vérifiéCIE-0218 · Méthode et références | Relations, métadonnées et pièces récupérées | Non évalué |
| Réversibilité fournisseur | Reconstruction externe testéeCIE-0219 · Méthode et références | Tâche critique réussie dans un environnement isolé | Non évalué |
| Réversibilité fournisseur | Charge et bascule documentéesCIE-0220 · Méthode et références | Coûts mesurés ou estimés, ordre et retour possible | Non évalué |
| Recherche catalogue | Jeu de requêtes catalogue reluCIE-0221 · Méthode et références | Intentions, références et résultats attendus | Non évalué |
| Recherche catalogue | Attributs de facettes normalisésCIE-0222 · Méthode et références | Unités, valeurs inconnues et variantes cohérentes | Non évalué |
| Recherche catalogue | Filtres et états vides accessiblesCIE-0223 · Méthode et références | Suppression, clavier et retour arrière testés | Non évalué |
| Recherche catalogue | Politique d’exploration des facettes expliciteCIE-0224 · Méthode et références | Combinaisons utiles, statut et canonique vérifiés | Non évalué |
| Traitement webhooks | Authenticité vérifiée avant l’effetCIE-0225 · Méthode et références | Tests de signature et contexte refusés sans action | Non évalué |
| Traitement webhooks | Réception durable avant acquittementCIE-0226 · Méthode et références | Test de panne de file et état de réception | Non évalué |
| Traitement webhooks | Répétitions concurrentes sans double effetCIE-0227 · Méthode et références | Clé métier et test de deux workers simultanés | Non évalué |
| Traitement webhooks | Événements manquants rapprochés et rejouésCIE-0228 · Méthode et références | File d’échec, comparaison source et preuve de clôture | Non évalué |
| Migration URL | Inventaire incluant médias et fichiersCIE-0229 · Méthode et références | Sources de découverte et limites du périmètre | Non évalué |
| Migration URL | Mapping justifié pour chaque ancienne URLCIE-0230 · Méthode et références | Destination pertinente ou retrait explicite | Non évalué |
| Migration URL | Redirections et signaux alignésCIE-0231 · Méthode et références | Statut final, liens, canonical, hreflang et sitemap | Non évalué |
| Migration URL | Suivi de bascule opérationnelCIE-0232 · Méthode et références | Erreurs, tâches essentielles et responsable de correction | Non évalué |
| Comptes sociaux | Comptes officiels et propriétaires recensésCIE-0233 · Méthode et références | URL, plateforme, propriétaire et relève | Non évalué |
| Comptes sociaux | Accès revus après les départsCIE-0234 · Méthode et références | Rôles et intégrations contrôlés sans copie de secrets | Non évalué |
| Comptes sociaux | Reprise simulée sans perte réelle d’accèsCIE-0235 · Méthode et références | Procédure et contacts retrouvés par un suppléant | Non évalué |
| Comptes sociaux | Usurpation et compromission distinguéesCIE-0236 · Méthode et références | Faits, canal de confiance et clôture documentés | Non évalué |
| Dialogues et clavier | Dialogue nommé et focus initial utileCIE-0237 · Méthode et références | Ouverture au clavier et titre annoncé | Non évalué |
| Dialogues et clavier | Navigation modale et fond inerte vérifiésCIE-0238 · Méthode et références | Tab, Maj+Tab et absence d’interaction extérieure | Non évalué |
| Dialogues et clavier | Fermeture et retour logique exercésCIE-0239 · Méthode et références | Échap, bouton et déclencheur disparu testés | Non évalué |
| Dialogues et clavier | États longs et erreurs testés avec zoomCIE-0240 · Méthode et références | Recette sur écran étroit et technologie d’assistance | Non évalué |
| Droits RAG | Permissions appliquées avant exposition au modèleCIE-0241 · Méthode et références | Décision serveur et essai avec un groupe non autorisé | Non évalué |
| Droits RAG | Recherche hybride et citations couvertesCIE-0242 · Méthode et références | Tests des voies vectorielle, lexicale et fichier direct | Non évalué |
| Droits RAG | Caches isolés selon le contexte d’accèsCIE-0243 · Méthode et références | Rejeu de la même question avec deux périmètres distincts | Non évalué |
| Droits RAG | Révocation rejouée sur conversation existanteCIE-0244 · Méthode et références | Trace du retrait de droit et refus après invalidation | Non évalué |
| Cohortes observables | Inclusion et retour définis séparémentCIE-0245 · Méthode et références | Spécification et exemples de membres | Non évalué |
| Cohortes observables | Horizons immatures distingués de zéroCIE-0246 · Méthode et références | Masque de maturité et date d’arrêt | Non évalué |
| Cohortes observables | Effectifs affichés avec les tauxCIE-0247 · Méthode et références | Numérateur, dénominateur et période par cohorte | Non évalué |
| Cohortes observables | Ruptures d’identité et de collecte documentéesCIE-0248 · Méthode et références | Journal des changements et limites multi-appareils | Non évalué |
| Preuves influence | Brief et critères fixés avant publicationCIE-0249 · Méthode et références | Objectif, audience et période de mesure | Non évalué |
| Preuves influence | Intention commerciale contrôlée sur le contenu réelCIE-0250 · Méthode et références | Preuve lisible de la mention et de l’annonceur | Non évalué |
| Preuves influence | Livrables et droits de réutilisation tracésCIE-0251 · Méthode et références | URL publiée, version approuvée et périmètre d’usage | Non évalué |
| Preuves influence | Attribution séparée de l’effet causalCIE-0252 · Méthode et références | Méthode, exclusions et conclusion limitée aux preuves | Non évalué |
| Recette projet | Critères reliés à une tâche utilisateurCIE-0253 · Méthode et références | Besoin, attendu et scénario de bout en bout | Non évalué |
| Recette projet | Résultats distingués des essais non exécutésCIE-0254 · Méthode et références | Réussi, échoué et non testé avec motif | Non évalué |
| Recette projet | Réserves arbitrées explicitementCIE-0255 · Méthode et références | Impact, propriétaire, motif et échéance | Non évalué |
| Recette projet | Transfert et reprise inclus dans la recetteCIE-0256 · Méthode et références | Documentation et tâche rejouée par le support | Non évalué |
| Stocks et réservations | États physiques et vendables distinguésCIE-0257 · Méthode et références | Dictionnaire et exemple par emplacement | Non évalué |
| Stocks et réservations | Réservation et libération définiesCIE-0258 · Méthode et références | Transitions de paiement, annulation et retour | Non évalué |
| Stocks et réservations | Dernière unité testée en concurrenceCIE-0259 · Méthode et références | Deux demandes et une allocation métier vérifiée | Non évalué |
| Stocks et réservations | Stocks des canaux réconciliésCIE-0260 · Méthode et références | Mouvements, retards et corrections justifiées | Non évalué |
| Cache HTTP | Couches HTTP et applicatives inventoriéesCIE-0261 · Méthode et références | Liste des caches et politique de chaque réponse | Non évalué |
| Cache HTTP | Directives de cache utilisées selon leur sensCIE-0262 · Méthode et références | no-cache, private et no-store vérifiés sur les réponses | Non évalué |
| Cache HTTP | Isolation de deux comptes exercéeCIE-0263 · Méthode et références | Marqueurs fictifs sur mêmes URI et caches chauds | Non évalué |
| Cache HTTP | Invalidation après changement de droits testéeCIE-0264 · Méthode et références | Retrait de droit et absence de contenu périmé | Non évalué |
| Recette JSON-LD | Propriétés reliées au contenu visibleCIE-0265 · Méthode et références | Correspondance entre balisage et preuve sur la page | Non évalué |
| Recette JSON-LD | Syntaxe, vocabulaire et fonctionnalité distinguésCIE-0266 · Méthode et références | Résultats des validations et limites d’éligibilité | Non évalué |
| Recette JSON-LD | Dates, prix et auteurs cohérentsCIE-0267 · Méthode et références | Source commune et comparaison des représentations | Non évalué |
| Recette JSON-LD | Prise en charge revue après évolution documentaireCIE-0268 · Méthode et références | Registre daté sans promesse de résultat enrichi | Non évalué |
| Vidéo accessible | Besoins audio et visuels prévus au scénarioCIE-0269 · Méthode et références | Liste des informations et alternatives nécessaires | Non évalué |
| Vidéo accessible | Sous-titres relus et synchronisésCIE-0270 · Méthode et références | Noms, chiffres, sons utiles et locuteurs vérifiés | Non évalué |
| Vidéo accessible | Recadrages et langues vérifiés après montageCIE-0271 · Méthode et références | Recette sur petit écran et traduction relue | Non évalué |
| Vidéo accessible | Alternative accessible disponible sur la publicationCIE-0272 · Méthode et références | Lien fonctionnel et compréhension sans modalité imposée | Non évalué |
| Mouvement et pause | Mouvements inventoriés par déclencheurCIE-0273 · Méthode et références | CSS, scripts, défilement et médias recensés | Non évalué |
| Mouvement et pause | Préférence de mouvement réduit exercéeCIE-0274 · Méthode et références | Chargement et changement en session testés | Non évalué |
| Mouvement et pause | Critères de pause et animation distinguésCIE-0275 · Méthode et références | Conditions WCAG 2.2.2 et 2.3.3 documentées | Non évalué |
| Mouvement et pause | État final fiable sans animationCIE-0276 · Méthode et références | Tâche, progression et retour d’erreur vérifiés | Non évalué |
| Extraction structurée | Forme et fidélité des valeurs contrôlées séparémentCIE-0277 · Méthode et références | Schéma versionné, passages sources et rejets métier testés | Non évalué |
| Temps et clôtures | Périodes et événements tardifs rapprochésCIE-0278 · Méthode et références | Fuseau, bornes, date d’arrêt et révisions documentés | Non évalué |
| Préférences email | Opposition appliquée jusqu’à l’envoiCIE-0279 · Méthode et références | Désinscription testée sur imports, segments et campagne en file | Non évalué |
| Décisions d’architecture | Choix et réexamen retraçablesCIE-0280 · Méthode et références | Options, contraintes, conséquences et condition de réexamen conservées | Non évalué |
| Provenance des avis | Origine, modération et note cohérentesCIE-0281 · Méthode et références | Dates, motif de refus et agrégat visible rapprochés | Non évalué |
| Pagination API | Lecture complète et reprise éprouvéesCIE-0282 · Méthode et références | Ordre, continuation, permissions et identifiants exportés vérifiés | Non évalué |
| Pagination web | Dernières pages accessibles par liensCIE-0283 · Méthode et références | URLs distinctes, canoniques et parcours sans script testés | Non évalué |
| Indicateurs sociaux | Comparaisons à définition constanteCIE-0284 · Méthode et références | Unité, dénominateur, population et période affichés | Non évalué |
| Messages d’état | Issue des actions perceptible sans perte de contexteCIE-0285 · Méthode et références | Annonce, focus, persistance et reprise testés avec assistance | Non évalué |
| Cache partagé : tester confidentialité, variantes et invalidation | Inspecter les règles effectives · Tester la séparation entre utilisateurs · Exercer la correction d’une versionCIE-0286 · Méthode et références | Captures des réponses de deux comptes fictifs, session fermée et purge après modification | Non évalué |
| Migration d’URL : préparer les correspondances et vérifier les redirections | Choisir une destination pertinente · Tester les réponses et signaux · Contrôler le parcours après basculeCIE-0287 · Méthode et références | Table ancienne URL, cible finale, langue, statut HTTP et résultat du parcours | Non évalué |
| Déploiement progressif : critères d’arrêt et retour arrière | Construire une comparaison exploitable · Fixer les conditions d’extension · Exercer une récupération complèteCIE-0288 · Méthode et références | Journal de test avec population, critères d’arrêt, version restaurée et effets persistants | Non évalué |
| OCR : vérifier la lecture d’un document avant l’automatisation | Sens et source définis — Contrôler omissions, nombres et ordre de lecture avant qu’une transcription alimente une recherche ou une décision.CIE-0289 · Méthode et références | Source identifiée, version, périmètre et responsable | Non évalué |
| OCR : vérifier la lecture d’un document avant l’automatisation | Recette exécutée — Constituer un témoin lisible · Tester les erreurs décisives · Vérifier la structureCIE-0290 · Méthode et références | Entrées, résultat attendu, résultat observé et correction | Non évalué |
| OCR : vérifier la lecture d’un document avant l’automatisation | Limite et traitement explicités — Non. Vérifiez les champs dont une erreur change réellement le résultat ; un score global peut masquer une erreur de montant.CIE-0291 · Méthode et références | Cas refusés ou ambigus, décision et responsable de reprise | Non évalué |
| Données manquantes : distinguer absence, zéro et estimation | Sens et source définis — Éviter qu’un remplacement silencieux des valeurs absentes change le sens des indicateurs.CIE-0292 · Méthode et références | Source identifiée, version, périmètre et responsable | Non évalué |
| Données manquantes : distinguer absence, zéro et estimation | Recette exécutée — Contrôler le dénominateur · Comparer la couverture · Documenter toute estimationCIE-0293 · Méthode et références | Entrées, résultat attendu, résultat observé et correction | Non évalué |
| Données manquantes : distinguer absence, zéro et estimation | Limite et traitement explicités — Seulement si la définition métier démontre qu’absence signifie réellement zéro. Sinon cela modifie le sens du résultat.CIE-0294 · Méthode et références | Cas refusés ou ambigus, décision et responsable de reprise | Non évalué |
| QR codes de campagne : vérifier le support et la destination | Sens et source définis — Tester le passage du support imprimé au service numérique, y compris redirections et fin de campagne.CIE-0295 · Méthode et références | Source identifiée, version, périmètre et responsable | Non évalué |
| QR codes de campagne : vérifier le support et la destination | Recette exécutée — Tester l’impression finale · Inspecter le parcours · Contrôler les supports en circulationCIE-0296 · Méthode et références | Entrées, résultat attendu, résultat observé et correction | Non évalué |
| QR codes de campagne : vérifier le support et la destination | Limite et traitement explicités — La lisibilité ne valide pas la destination. Comparez domaine et action au registre du support.CIE-0297 · Méthode et références | Cas refusés ou ambigus, décision et responsable de reprise | Non évalué |
| Retirer un service numérique : besoins restants, données et relais | Sens et source définis — Organiser une fermeture sans abandonner les demandes en cours, les utilisateurs ni les responsabilités de conservation.CIE-0298 · Méthode et références | Source identifiée, version, périmètre et responsable | Non évalué |
| Retirer un service numérique : besoins restants, données et relais | Recette exécutée — Régler les dossiers ouverts · Préparer les données · Informer et tester les relaisCIE-0299 · Méthode et références | Entrées, résultat attendu, résultat observé et correction | Non évalué |
| Retirer un service numérique : besoins restants, données et relais | Limite et traitement explicités — Non. Des traitements, intégrations, données ou demandes peuvent rester actifs. Vérifiez ces dépendances séparément.CIE-0300 · Méthode et références | Cas refusés ou ambigus, décision et responsable de reprise | Non évalué |
| Abonnements : relier résiliation, facturation et droits d’accès | Sens et source définis — Vérifier ce qui change réellement après une demande d’arrêt, immédiatement ou à une échéance prévue.CIE-0301 · Méthode et références | Source identifiée, version, périmètre et responsable | Non évalué |
| Abonnements : relier résiliation, facturation et droits d’accès | Recette exécutée — Relier les systèmes · Tester les frontières de période · Confirmer sans ambiguïtéCIE-0302 · Méthode et références | Entrées, résultat attendu, résultat observé et correction | Non évalué |
| Abonnements : relier résiliation, facturation et droits d’accès | Limite et traitement explicités — Pas automatiquement. Les effets dépendent du contrat, des règles applicables et du traitement choisi ; vérifiez ces états séparément.CIE-0303 · Méthode et références | Cas refusés ou ambigus, décision et responsable de reprise | Non évalué |
| Tâches API asynchrones : suivre l’état, reprendre et annuler | Sens et source définis — Ne pas confondre requête acceptée, traitement démarré et résultat final d’une opération longue.CIE-0304 · Méthode et références | Source identifiée, version, périmètre et responsable | Non évalué |
| Tâches API asynchrones : suivre l’état, reprendre et annuler | Recette exécutée — Protéger le suivi · Encadrer les consultations · Tester l’annulation concurrenteCIE-0305 · Méthode et références | Entrées, résultat attendu, résultat observé et correction | Non évalué |
| Tâches API asynchrones : suivre l’état, reprendre et annuler | Limite et traitement explicités — Non. Le traitement n’est pas nécessairement achevé. Le client doit pouvoir consulter une issue faisant foi.CIE-0306 · Méthode et références | Cas refusés ou ambigus, décision et responsable de reprise | Non évalué |
| Sitemaps : contrôler les URL, les fragments et les dates lastmod | Sens et source définis — Vérifier la qualité du fichier proposé aux moteurs, au-delà d’un simple XML syntaxiquement valide.CIE-0307 · Méthode et références | Source identifiée, version, périmètre et responsable | Non évalué |
| Sitemaps : contrôler les URL, les fragments et les dates lastmod | Recette exécutée — Contrôler contenu et réponse · Préparer le découpage · Donner un sens à lastmodCIE-0308 · Méthode et références | Entrées, résultat attendu, résultat observé et correction | Non évalué |
| Sitemaps : contrôler les URL, les fragments et les dates lastmod | Limite et traitement explicités — Non. Il aide à découvrir les URL. La disponibilité, les directives et la qualité du contenu restent distinctes.CIE-0309 · Méthode et références | Cas refusés ou ambigus, décision et responsable de reprise | Non évalué |
| Sondages communautaires : interpréter qui répond et qui manque | Sens et source définis — Utiliser les réponses comme un signal documenté sans les transformer automatiquement en opinion de tout un public.CIE-0310 · Méthode et références | Source identifiée, version, périmètre et responsable | Non évalué |
| Sondages communautaires : interpréter qui répond et qui manque | Recette exécutée — Tester la question · Documenter le recrutement · Publier les effectifsCIE-0311 · Méthode et références | Entrées, résultat attendu, résultat observé et correction | Non évalué |
| Sondages communautaires : interpréter qui répond et qui manque | Limite et traitement explicités — Le volume ne corrige pas à lui seul la sélection des participants. Examinez qui pouvait voir la question et qui a choisi de répondre.CIE-0312 · Méthode et références | Cas refusés ou ambigus, décision et responsable de reprise | Non évalué |
| Saisie multilingue : lever les ambiguïtés des nombres et dates | Sens et source définis — Accepter et confirmer les valeurs sans convertir silencieusement séparateurs, unités ou ordre des dates.CIE-0313 · Méthode et références | Source identifiée, version, périmètre et responsable | Non évalué |
| Saisie multilingue : lever les ambiguïtés des nombres et dates | Recette exécutée — Conserver la saisie brute · Confirmer la valeur comprise · Tester les interactionsCIE-0314 · Méthode et références | Entrées, résultat attendu, résultat observé et correction | Non évalué |
| Saisie multilingue : lever les ambiguïtés des nombres et dates | Limite et traitement explicités — Il sert au formatage. Définissez et testez séparément les règles d’analyse de votre champ.CIE-0315 · Méthode et références | Cas refusés ou ambigus, décision et responsable de reprise | Non évalué |
Aucun contrôle ne correspond à ces filtres.
Comment exploiter cette matrice
- 01
Noter les faits
Attribuez un niveau à partir d’une preuve observable, pas d’une intention ou d’un outil acheté.
- 02
Relier au risque
Priorisez les contrôles qui protègent un actif critique, une décision sensible ou un parcours client important.
- 03
Nommer un responsable
Associez chaque action à un propriétaire, une échéance et un critère de validation simple.
- 04
Rejouer l’évaluation
Conservez les preuves et réévaluez après un changement majeur, un incident ou au moins une fois par an.
Exemple illustratif
Passer d’un contrôle à une décision vérifiable
Supposons qu’un service de commande dépende d’un fournisseur d’email. La matrice sert à examiner ce service précis : son importance, la preuve disponible et l’action à tester. Les niveaux ci-dessous illustrent une méthode, pas une évaluation de l’organisation.
Délimiter
Confirmation de commande, identité de l’expéditeur, contrat du fournisseur et canal de secours : chaque élément a un propriétaire et un effet métier distinct.
Noter avec preuve
Une procédure de reprise écrite mais jamais essayée ne vaut pas un contrôle « piloté ». Conservez date, résultat, échec et correctif du dernier test.
Décider
Si la panne bloque une obligation envers le client, priorisez le canal de secours et fixez un test de bascule. La décision cite son responsable et sa date de revue.
Ne transformez pas la somme des notes en label universel. Un même niveau peut recouvrir des impacts différents selon les actifs, les personnes concernées et les dépendances ; conservez ces éléments à côté du score.